

2026 年 9 月 28 日 · 双周刊 · 覆盖窗口:9/14–9/27
刊首语
本期首要事件,是周末突袭的一次严重漏洞披露。
周六(9/26),安全公司 watchTowr 突然公开预警:两个尚无补丁的 NetScaler 远程代码执行漏洞已在野被利用;荷兰国家网络安全中心(NCSC-NL)甚至私下通知部分机构直接把设备下线。周日(9/27),Citrix 发布安全公告 CTX697096,一次性修复 8 个 CVE,其中两个 0day(零日漏洞)均为 CVSS v4 9.5 分;CISA 当天将其列入已知被利用漏洞(KEV)目录,给联邦机构留下的修补期限只有 3 天。
同样在本周,Sidero Labs 把 hypervisor 直接做进了 Talos Linux,用一套操作系统和 API 同时管容器与虚拟机。安全应急与 hypervisor 形态的演进,构成本期的两条主线。
本期焦点
焦点一:Citrix NetScaler 双 0day 周末突袭,KEV 期限只有 3 天
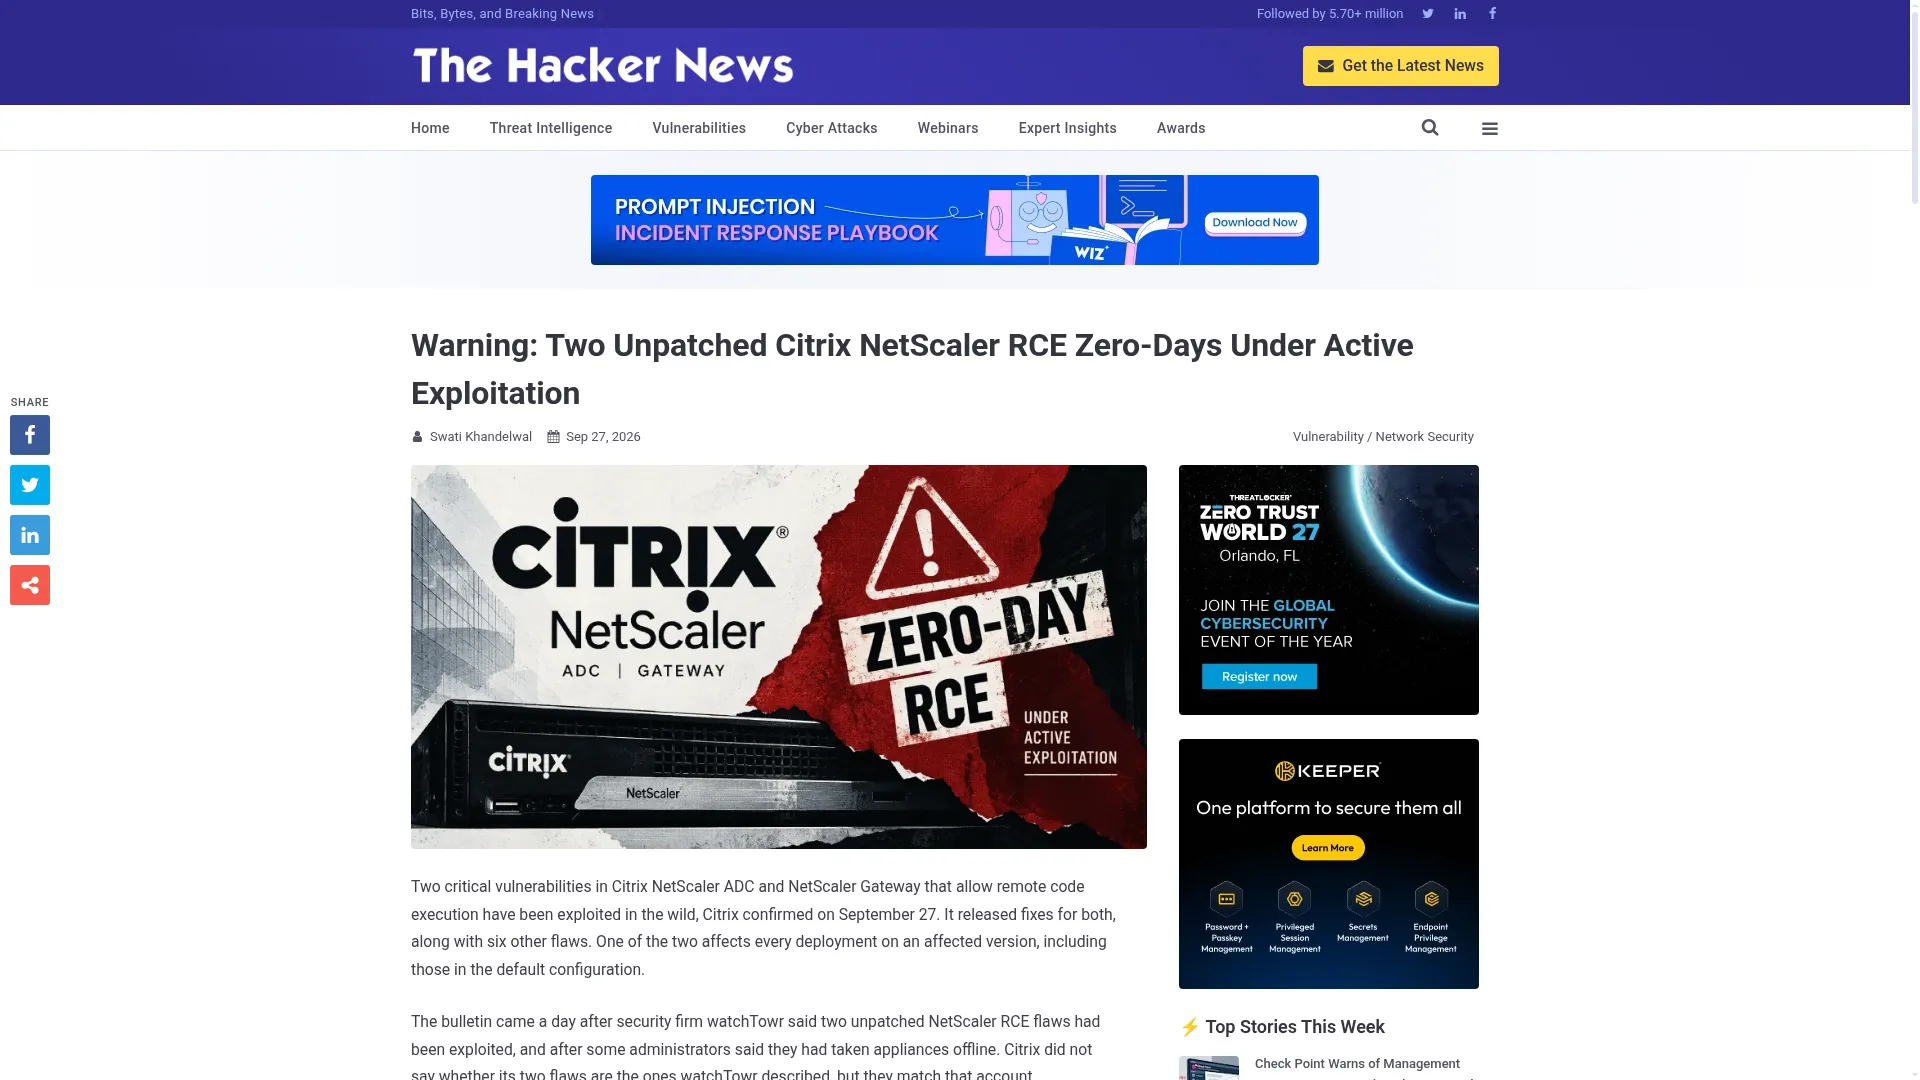
9 月 27 日(周日),Citrix 发布安全公告 CTX697096,修复 NetScaler ADC 与 NetScaler Gateway 的 8 个漏洞,其中两个已确认在野被利用:
- CVE-2026-88771(CVSS v4 9.5):输入验证不当,未认证攻击者可执行任意命令。影响所有部署形态,包括默认配置,无需启用任何额外功能。
- CVE-2026-88772(CVSS v4 9.5):内存溢出,可导致远程代码执行或拒绝服务,触发条件是启用 DTLS——而 VPN 虚拟服务器默认开启 DTLS。
修复版本为 14.1-73.37 及以上、13.1-64.23 及以上;13.0 与 12.1 已停止支持,需迁移到受支持版本。同一份公告还修复了另外 6 个漏洞(CVE-2026-88773 ~ 88778),包括一个 9.3 分的 HTTP 请求走私问题。
9 月 26 日,watchTowr 率先公开预警(官方 FAQ),称漏洞来自取证调查、信息可信;同日,部分管理员称收到供应商与安全团队转达的「下线设备」建议,源头指向 NCSC-NL 的私下预通知。9 月 27 日公告发布当天,CISA 将两个 CVE 同时列入 KEV 目录,联邦机构修补截止日为 9 月 30 日——只有 3 天。
背景补充:这已是 NetScaler 今年第三次进入 KEV——CVE-2026-8452 于 8 月入列,CVE-2026-19490 于 9 月 9 日入列。NetScaler 设备位于企业网络边界,承担 VPN、负载均衡与认证职能,一旦被攻破可作为进入内网的跳板。
来源:The Hacker News(9/27)、Citrix CTX697096、watchTowr FAQ
焦点二:Sidero 发布 Talos Hypervisor——hypervisor 直接长在 Kubernetes 操作系统里
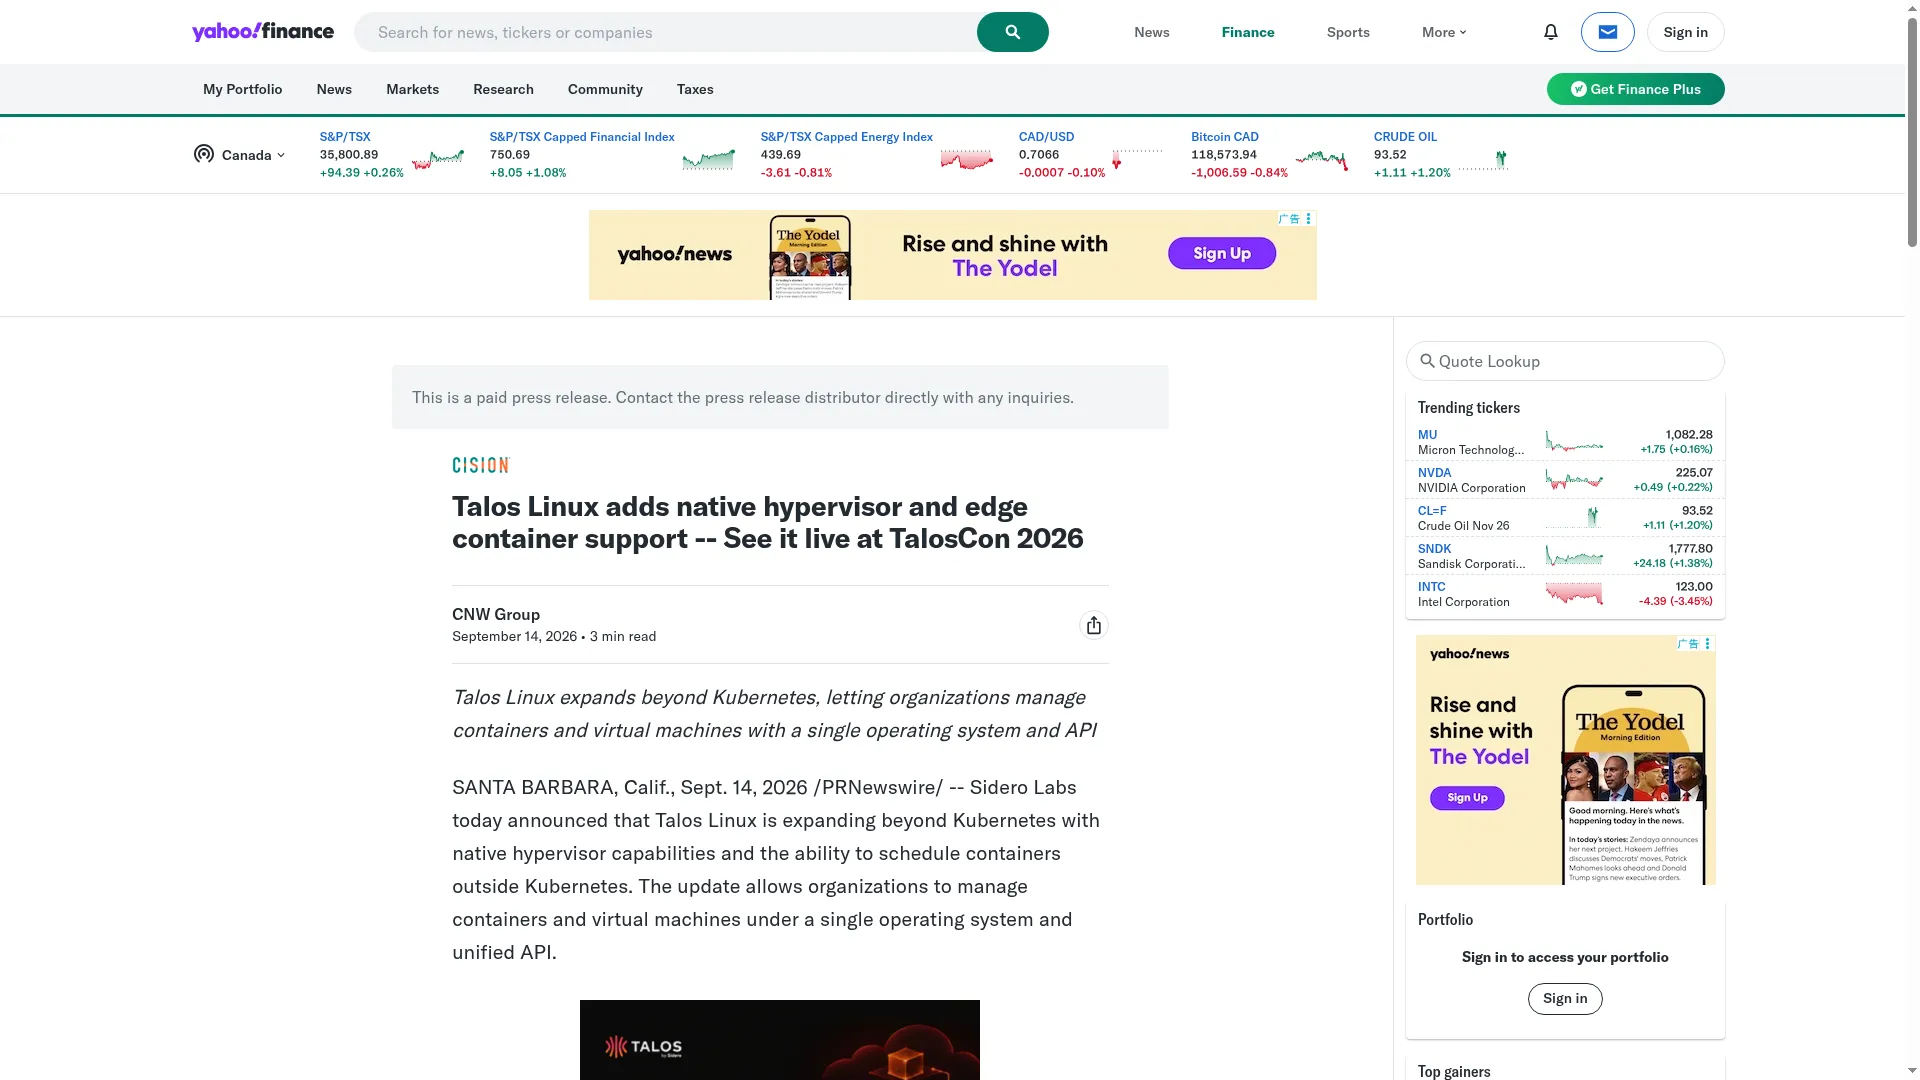
9 月 14 日,Sidero Labs 宣布 Talos Linux 扩展出原生 hypervisor 能力(官方新闻稿):企业可以用同一套操作系统、同一个 API 同时管理容器和虚拟机,不再需要「Kubernetes 一套、虚拟化一套」的双平台,也不再强制要求先学 KubeVirt 才能跑 VM。同时新增的能力还包括脱离 Kubernetes 直接调度容器,瞄准边缘单节点场景。
几个关键事实:
- 完全开源,MPL-2.0 许可证不变;Alpha 版与公开演示将在 TalosCon 2026(阿姆斯特丹,10 月 15-16 日)亮相,正式版(GA)预计 2026 年 12 月。
- 同日官宣的另一条新闻解释了资源从何而来:Sidero Labs 被房地产软件巨头 Yardi 收购(官方博客 9/14),Yardi 本身就是 Talos 的生产环境用户;公司承诺团队独立运营、开源路线不变。
- 次日(9/15),Sidero 趁热推出商业版 Talos Enterprise Linux:24×7 支持 SLA、FIPS 构建、SBOM/VEX 物料清单、CVE 修复 SLA——合规企业的采购清单一次配齐。
Talos 的定位是清晰的:不是再造一个 vSphere,而是让 hypervisor 成为不可变基础设施操作系统的原生能力。
ZSvirt 社区动态:开源首月月报与路线图
本刊由 ZSvirt 社区出品,本栏目为出品方自家动态,特此说明。
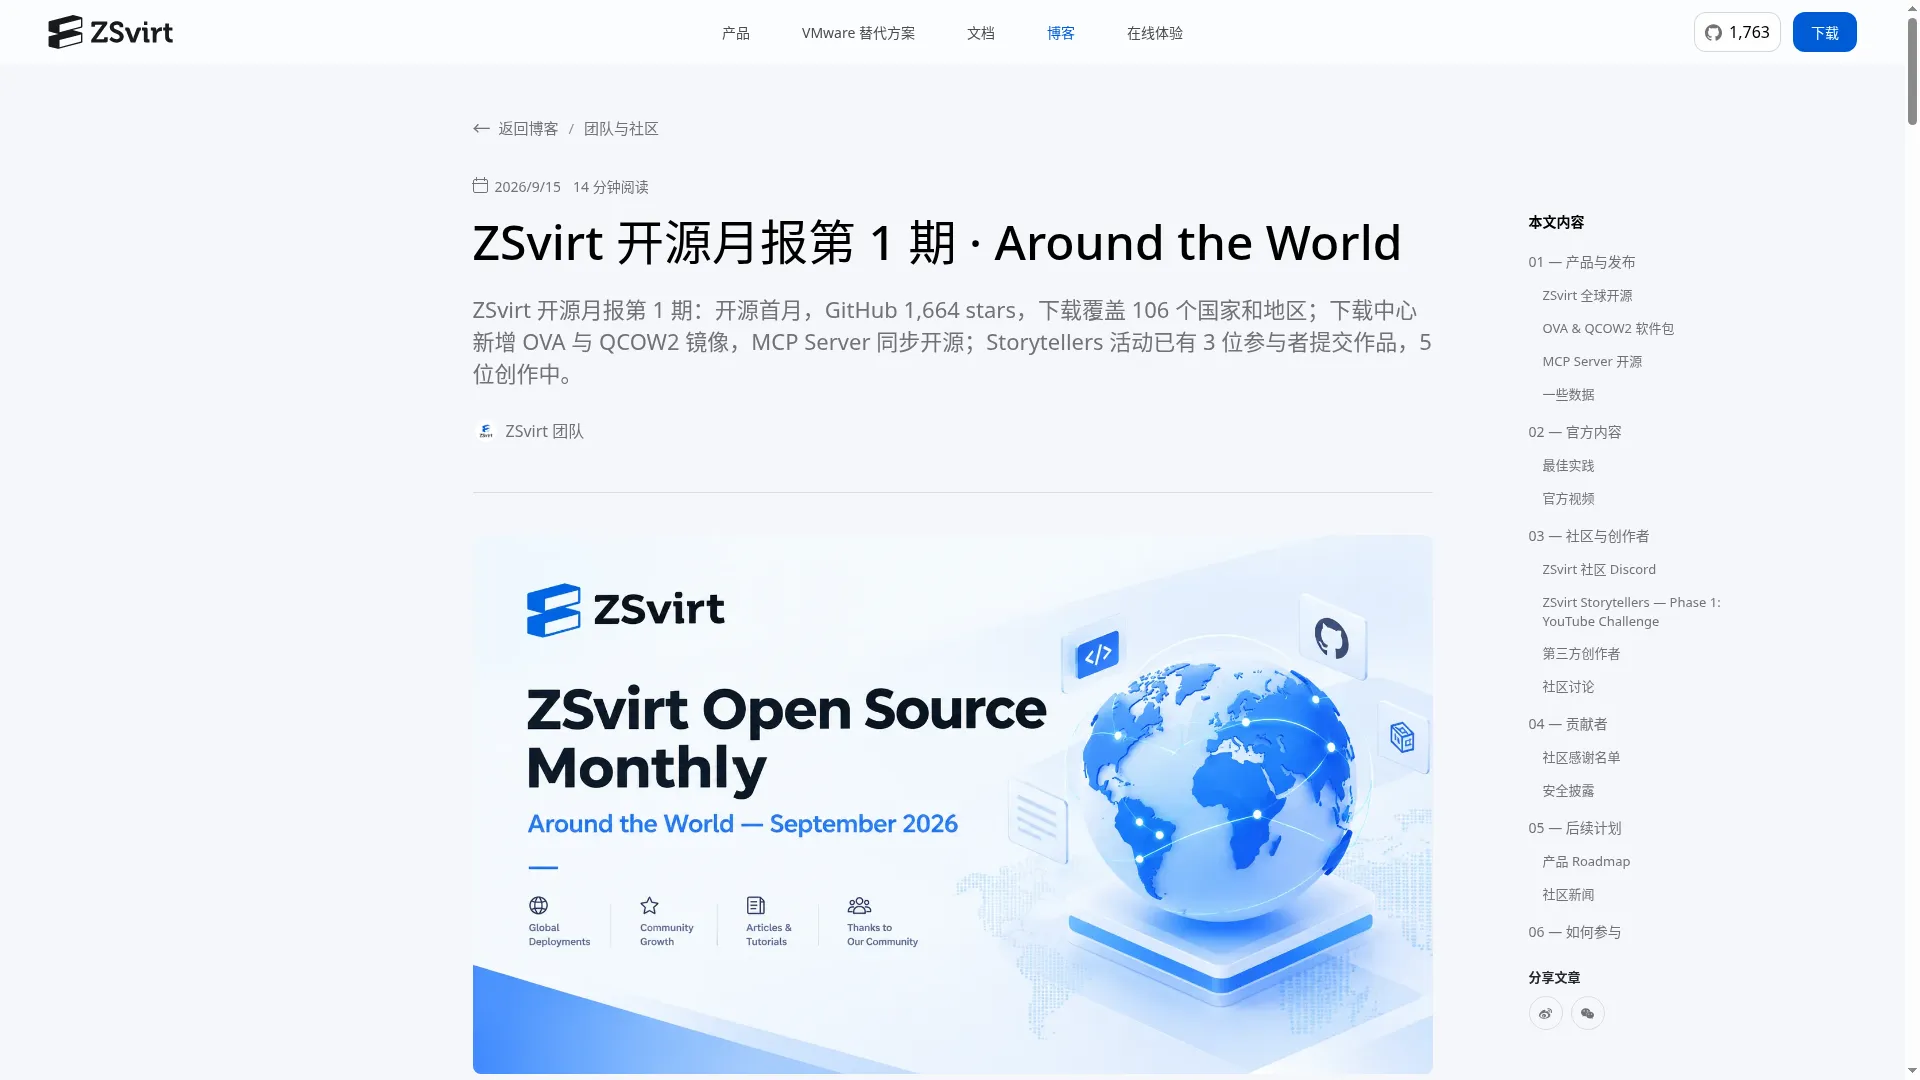
9 月 15 日,ZSvirt 官方发布开源月报第 1 期《Around the World》(中文版 / English),回顾 8 月 12 日完整开源(GPL-3.0)后的第一个月,并首次公开产品路线图。
2026 下半年路线图(首次公开)
硬件与发布流程方面:aarch64 架构支持正在评估,GPU 组件已列入计划;同时将建立正式的版本发布流程(GitHub Release / Tag),让版本演进可追溯。产品能力集中在五个方向:
| 方向 | 计划内容 |
|---|---|
| 安全 | 虚拟机磁盘加密、虚拟机迁移加密 |
| DRS 与迁移 | 支持仅数据盘迁移;SAN 场景覆盖热迁移与冷迁移、NFS 场景冷迁移 |
| ZMigrate 2.1 | 增加迁移前检查以规避复杂迁移风险,流程更简单、更智能 |
| 运维 | 新增虚拟机 CPU ready time、磁盘读写延迟、网络丢包率、宿主机 CPU ready time 等监控指标;外部 syslog 转发支持更细粒度级别;NVMe 与 FC 设备 IOPS/时延监控;VMTools 内置 QXL 驱动 |
| 资源清单 | 存储与虚拟机注册能力扩展到同站点注册场景 |
另外提醒:Storytellers Phase 1(YouTube 挑战赛)投稿于 9 月 28 日截止,感兴趣的创作者请抓紧最后时间到 GitHub Discussion #8 报名。
来源:ZSvirt 开源月报第 1 期(9/15)、GitHub: ZSvirt/zsvirt
产品与版本动态
Incus 7.5 / 7.5.1 发布:11 个安全修复 + OVN 子网络 + GPU P2P(9/25)
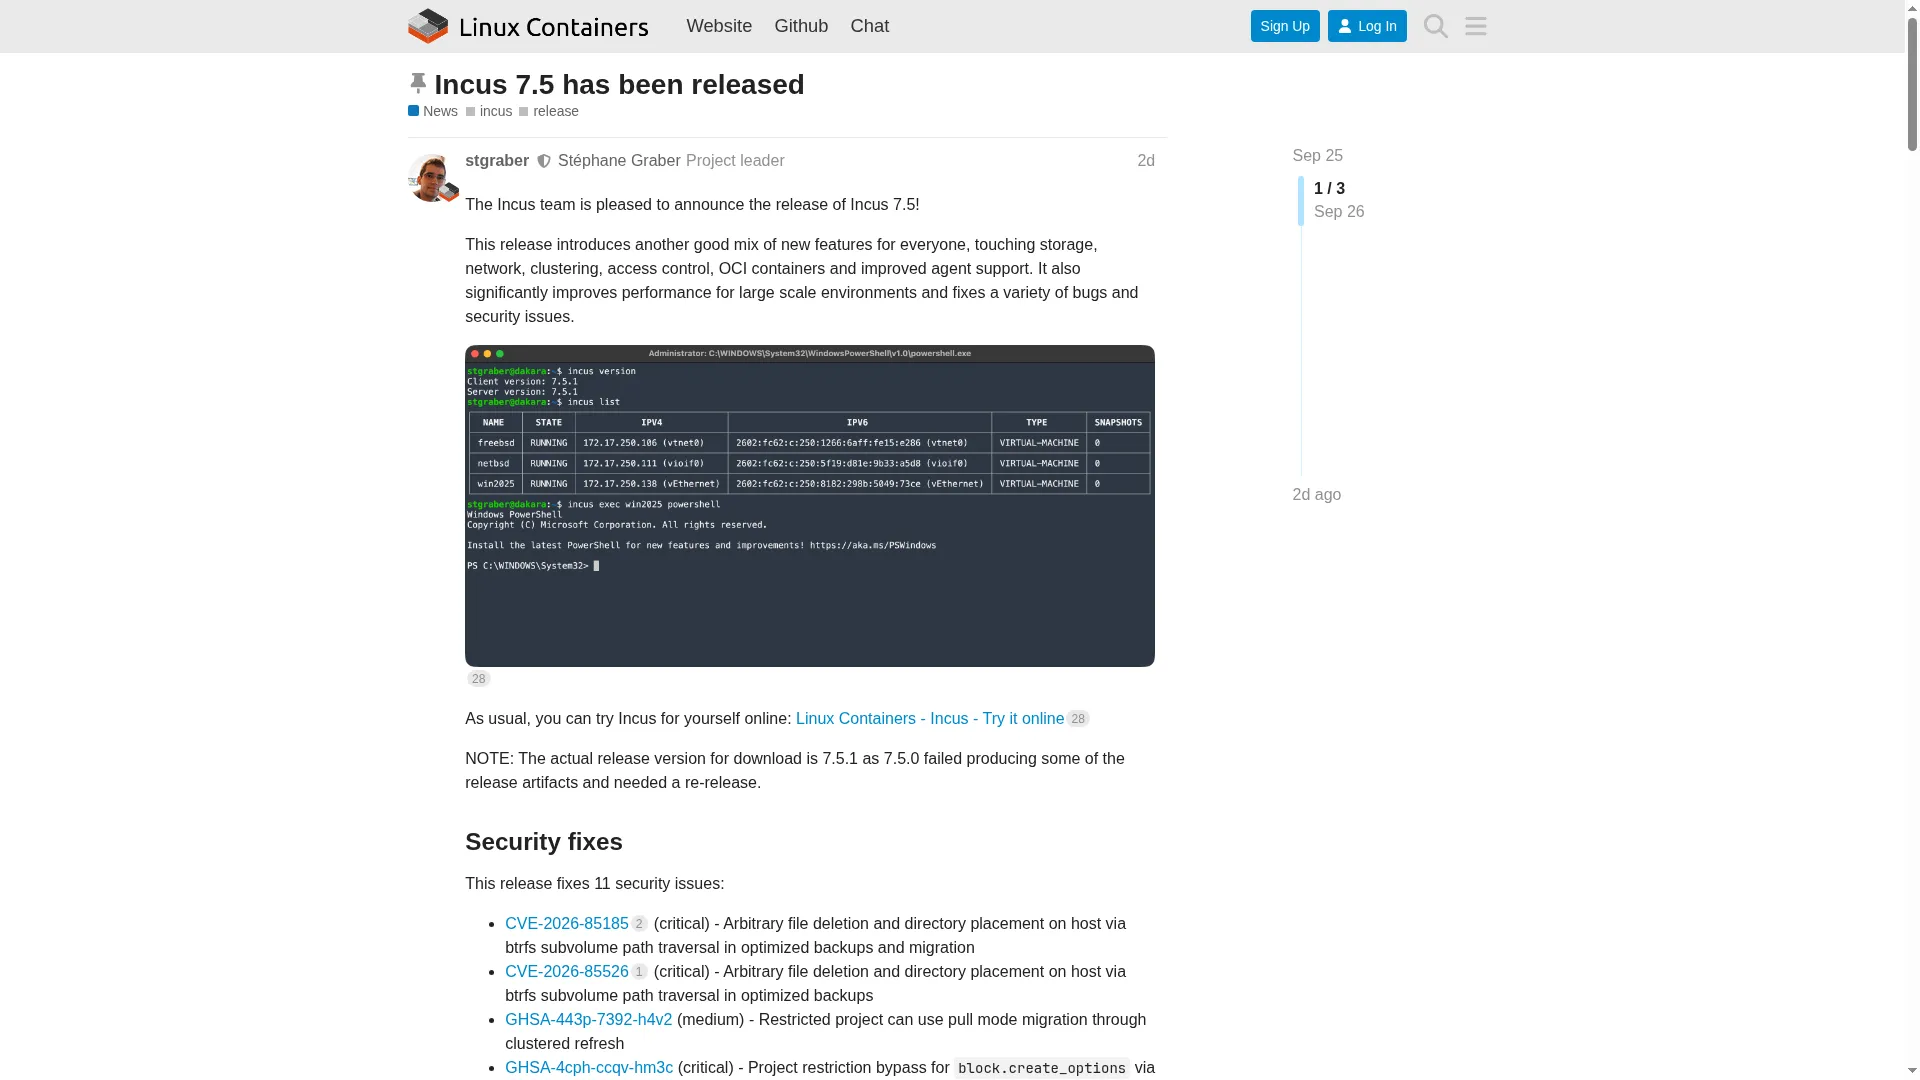
Incus 7.5 于 9 月 25 日发布,看点密集:
- 安全:一口气修复 11 个安全问题,包括严重的 btrfs 路径穿越(CVE-2026-85185 / CVE-2026-85526)和迁移数据流中的符号链接任意写。本次与 Canonical 协同披露,LXD 5.21.8 / 5.0.10 / 4.0.14 已于 9 月 23 日先行发布对应修复,LXD 6.9 也包含该修复。
- 网络:OVN 支持子网络(child networks),逻辑拓扑更灵活。
- 运维:实例支持跨项目移动,热迁移能力增强。
- GPU:支持 NVIDIA GPUDirect P2P(
nvidia.clique0-15),多卡直通通信不再绕道。 - 平台:新增 NetBSD guest agent。
紧随其后的 7.5.1 并非追加修复,而是 7.5.0 未能生成发布包后的重发版本。
VirtualBox 7.2.18 → 7.2.20:一周两次维护更新(9/15、9/22)
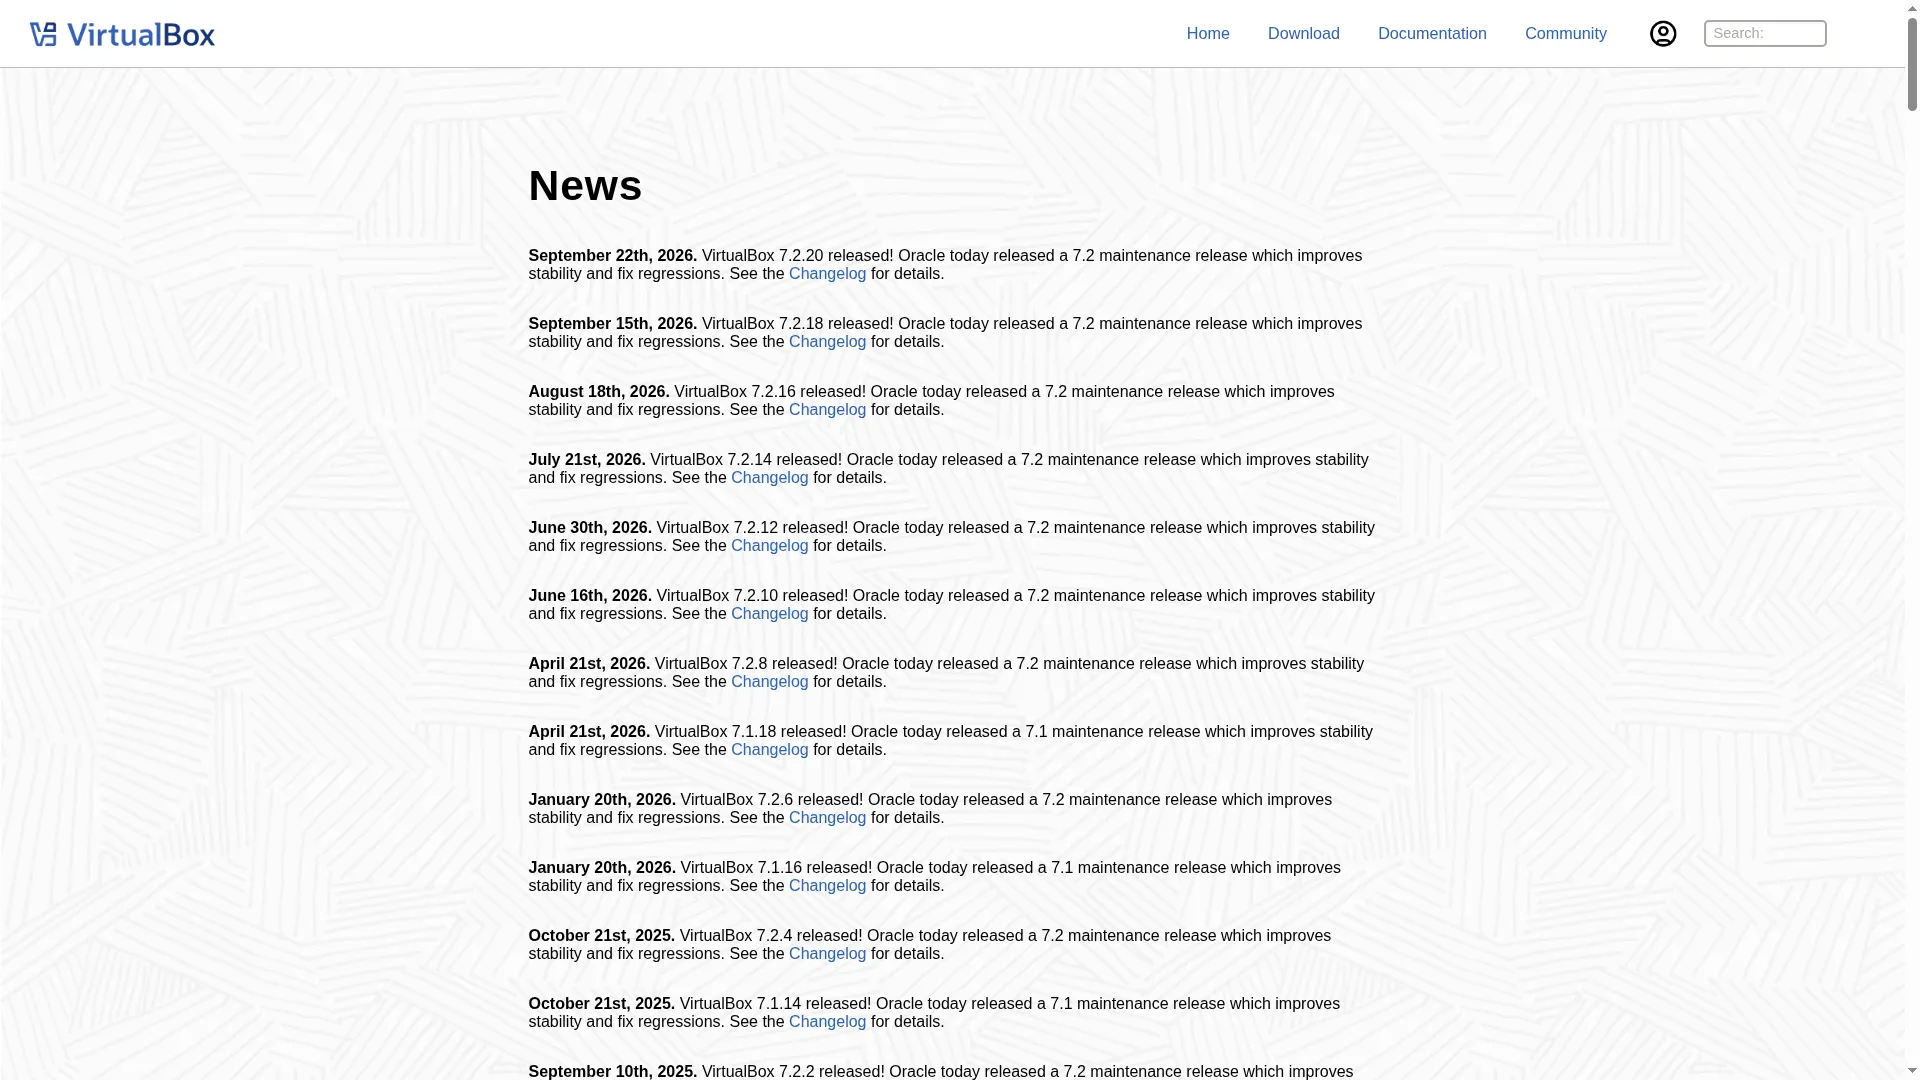
Oracle 在 9 月 15 日发布 VirtualBox 7.2.18,包含 11 项修复:Windows 11 on ARM 客户机保存状态后蓝屏、VDI 镜像损坏、对 RHEL 10.3 内核的适配等;同月的 Oracle 季度补丁(CPU)还修复了 CVE-2026-87279。9 月 22 日又紧急发布 7.2.20,专门修复 7.2.18 引入的回归问题(GitHub issue gh-870,启动时报 VERR_SUP_VP_FOUND_EXEC_MEMORY)。一周内两次更新,桌面虚拟化用户建议直接跳到 7.2.20。来源:VirtualBox News
Kata Containers 4.2.0 发布:80+ 项变更(9/15)
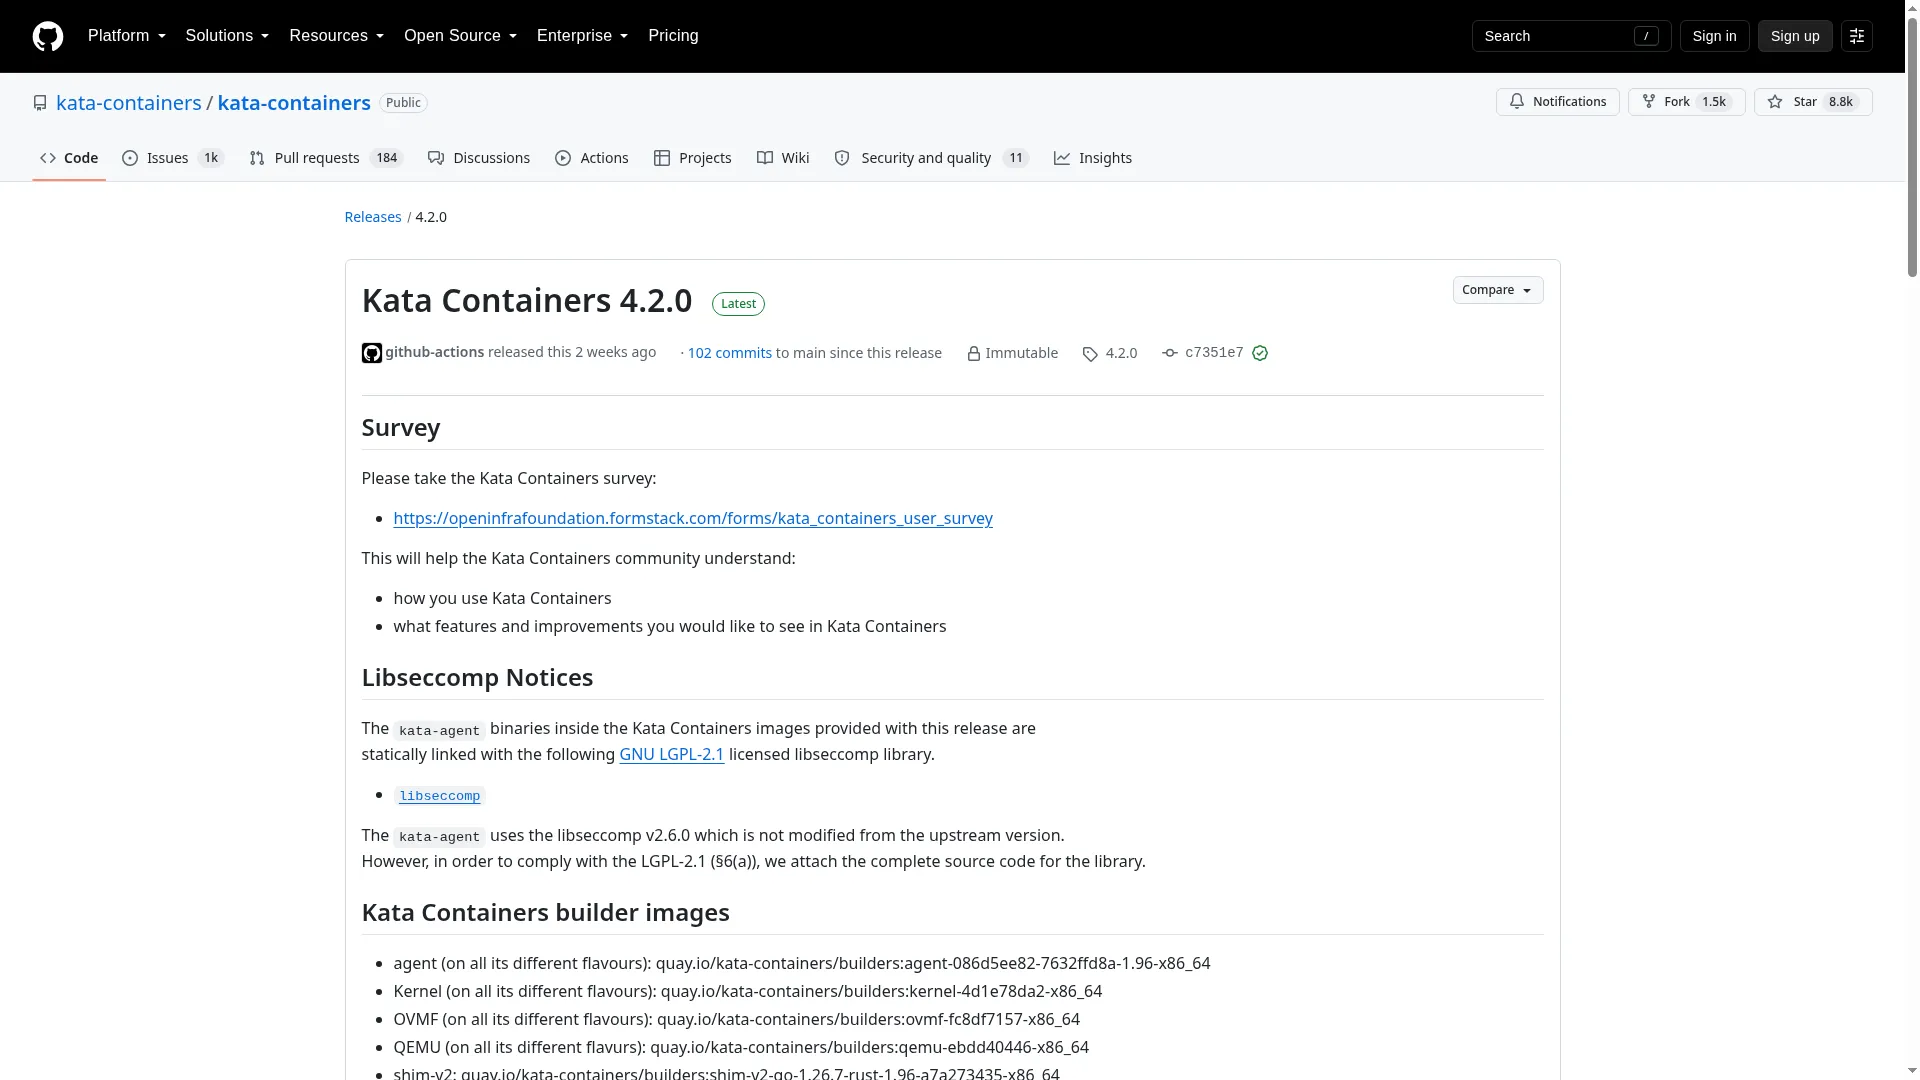
Kata Containers 4.2.0 于 9 月 15 日发布,包含 80 多项变更:客户机 rootfs 升级到 Ubuntu 26.04;工具链升级到 Go 1.26.7 / Rust 1.96;Rust 版运行时(runtime-rs)为 QEMU 增加 fd-passing 方式的块设备与 VFIO 设备支持;龙蜥 Dragonball 沙箱支持 virtio-rng。机密容器与轻量沙箱用户值得关注。
Harvester v1.9.0 发布:全家桶底座整体升级(9/16)
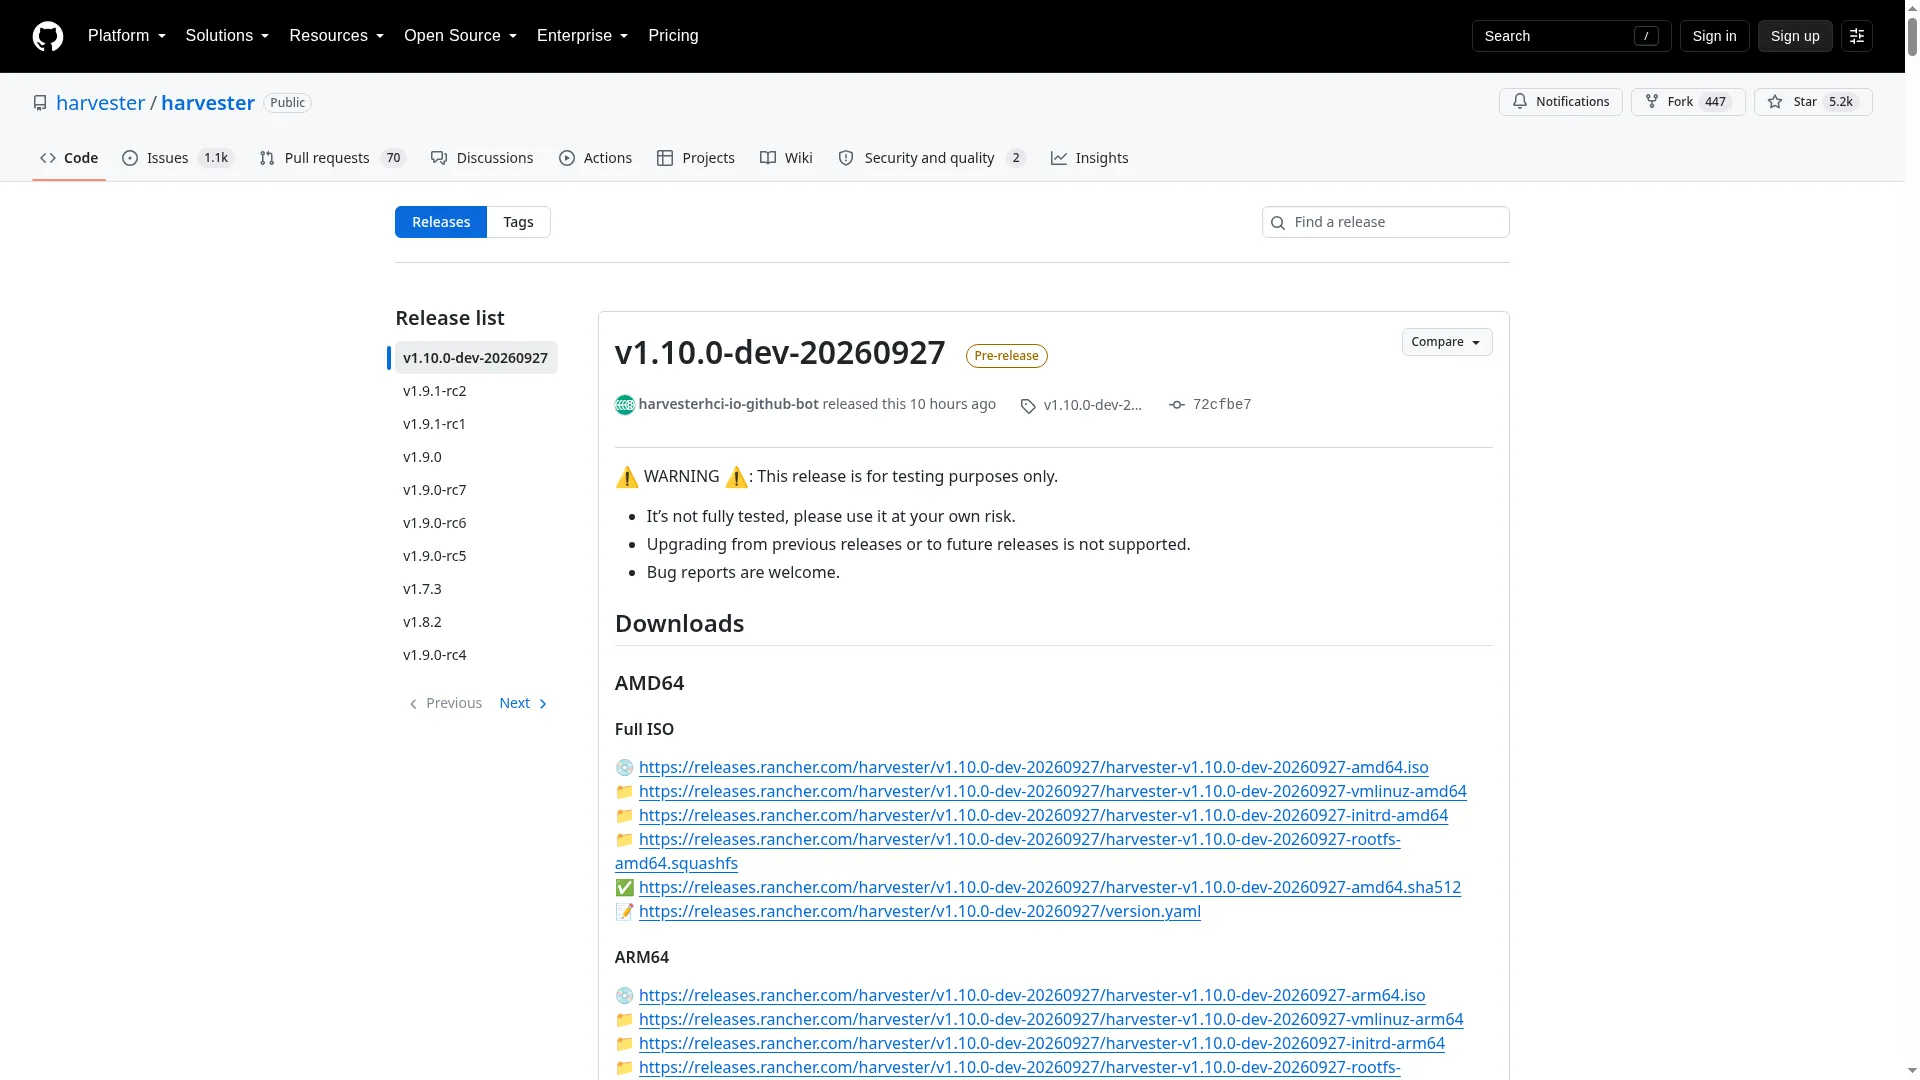
SUSE 旗下超融合平台 Harvester v1.9.0 于 9 月 16 日发布:底层升级到 RKE2 v1.36、Longhorn v1.12、Rancher v2.15、Kube-OVN v1.16,操作系统底座为 SLE Micro 6.2,并带来 Longhorn v2 存储引擎预览。修复版推进很快:v1.9.1-rc1 于 9 月 17 日、rc2 于 9 月 23 日发布,GA 预计很快。
云厂商动态:AWS T8i 与 Google X5 双双 GA
- AWS EC2 T8i 正式可用(9/17):突发性能型实例换代,对比 T3 网络带宽最高提升 1.25 倍、EBS 带宽最高提升 2.4 倍、性价比最高提升 30%;首发覆盖 16 个区域,规格从 nano 到 medium。来源:AWS What’s New、AWS 博客
- Google Cloud X5 正式可用(9/25):单机内存上限从 X4 的 32 TB 提升到 48 TB,面向超大规模 SAP HANA 纵向扩展与 RISE with SAP 场景。来源:Compute Engine 发布说明
Gartner 发布首份《服务器虚拟化平台魔力象限》(9/14)
9 月 14 日,Gartner 发布《Magic Quadrant for Server Virtualization Platforms》(分析师:Tony Harvey、Daniel Bowers、Paul Delory、Tony Iams、Owen Marino),以执行能力与前瞻性两个维度评估 17 家厂商,这是博通收购 VMware、行业许可模式剧变之后的第一份行业全景评估。据 Virtualization Review 的解读,Gartner 认为博通收购 VMware 反而「重新激活」了服务器虚拟化市场(Virtualization Review 9/23)。
预告与快照
- QEMU 11.1.2 于 9 月 26 日进入冻结(92 个补丁),正式版计划 9 月 28 日发布,在窗口期之后。
- OpenStack 2026.2「Hibiscus」 按计划将于 9 月 30 日发布。
- Linux 7.3-rc5 于 9 月 27 日发布,包含 KVM 修复(rc4 为 9 月 20 日)。
- KVM 社区提出 「Orphaned VMs」RFC(9/20,作者 Pasha Tatashin):让虚拟机在宿主机内核在线更新期间继续运行,把停机窗口压向零。
- KVM Forum 2026 定于 11 月 12-13 日在温哥华举行。
社区热议
HN:virtio-nvgpu——KVM 客户机里跑出 98-100% 原生 GPU 性能(154 赞 / 65 评论)
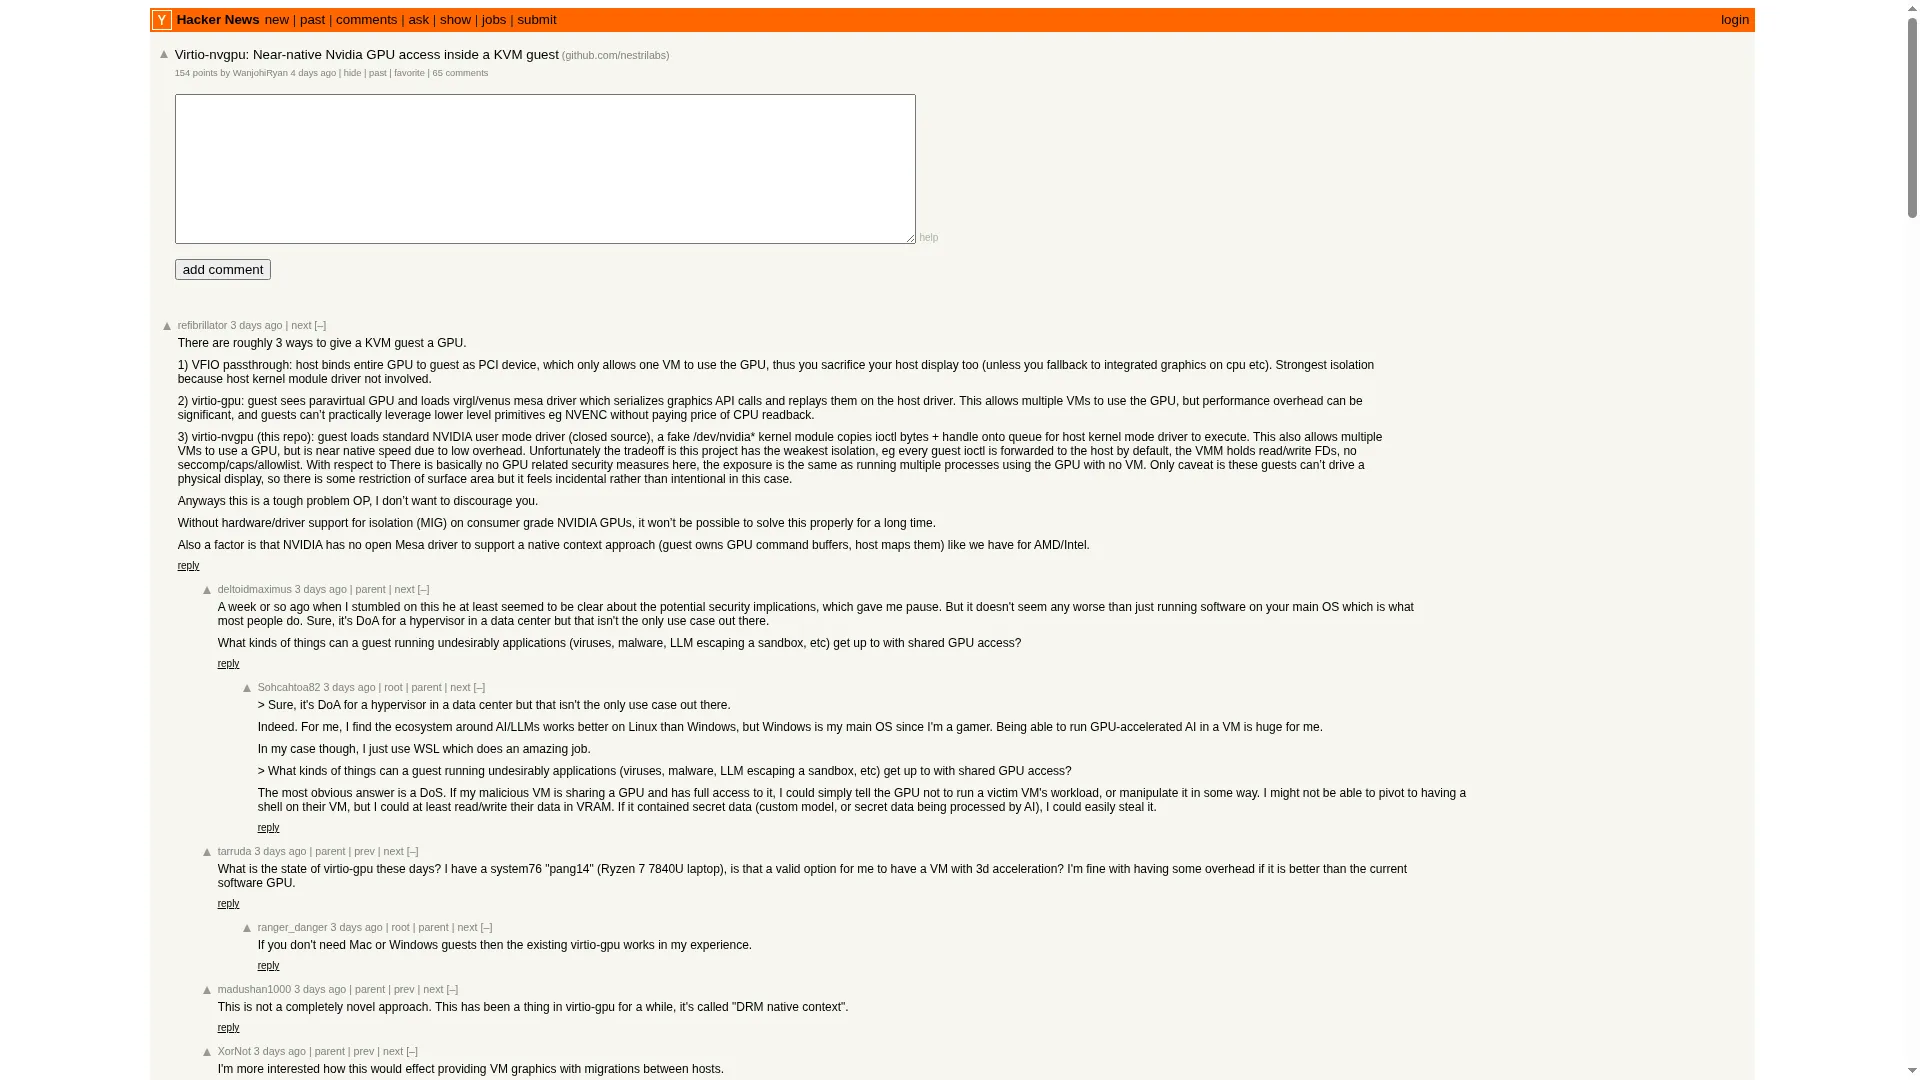
Nestri Labs 开源的 virtio-nvgpu 于 9 月 24 日登上 Hacker News:通过自研 virtio GPU 协议让 KVM 客户机获得接近原生(98-100%)的 NVIDIA GPU 性能,且一张显卡可被多个 VM 共享。代价是隔离性较弱(没有 IOMMU 隔离、无 seccomp),适合单租户与游戏/串流场景,不适合多租户生产环境。评论区的共识是:方向很有吸引力,但离 vGPU 替代品还远。
本周 HN 其他高热帖
- Cloudflare 开源 Quick Tunnels(844 赞 / 317 评论,9/18)
- FEX-Emu:《The Scourge of x86 Emulation》(295 赞 / 100 评论,9/18)——ARM64 上跑 x86 程序的内存一致性之争
- 86Box:在 M6 Mac 上模拟 Pentium II(282 赞 / 121 评论,9/25)
- Floci:本地 AWS 模拟器(205 赞 / 47 评论,9/26)
- Drop:免 root 的容器沙箱(193 赞 / 63 评论,9/22)
安全通告
Arista VeloCloud Orchestrator 0day:CVSS 满分 10.0,已在野利用(9/22)
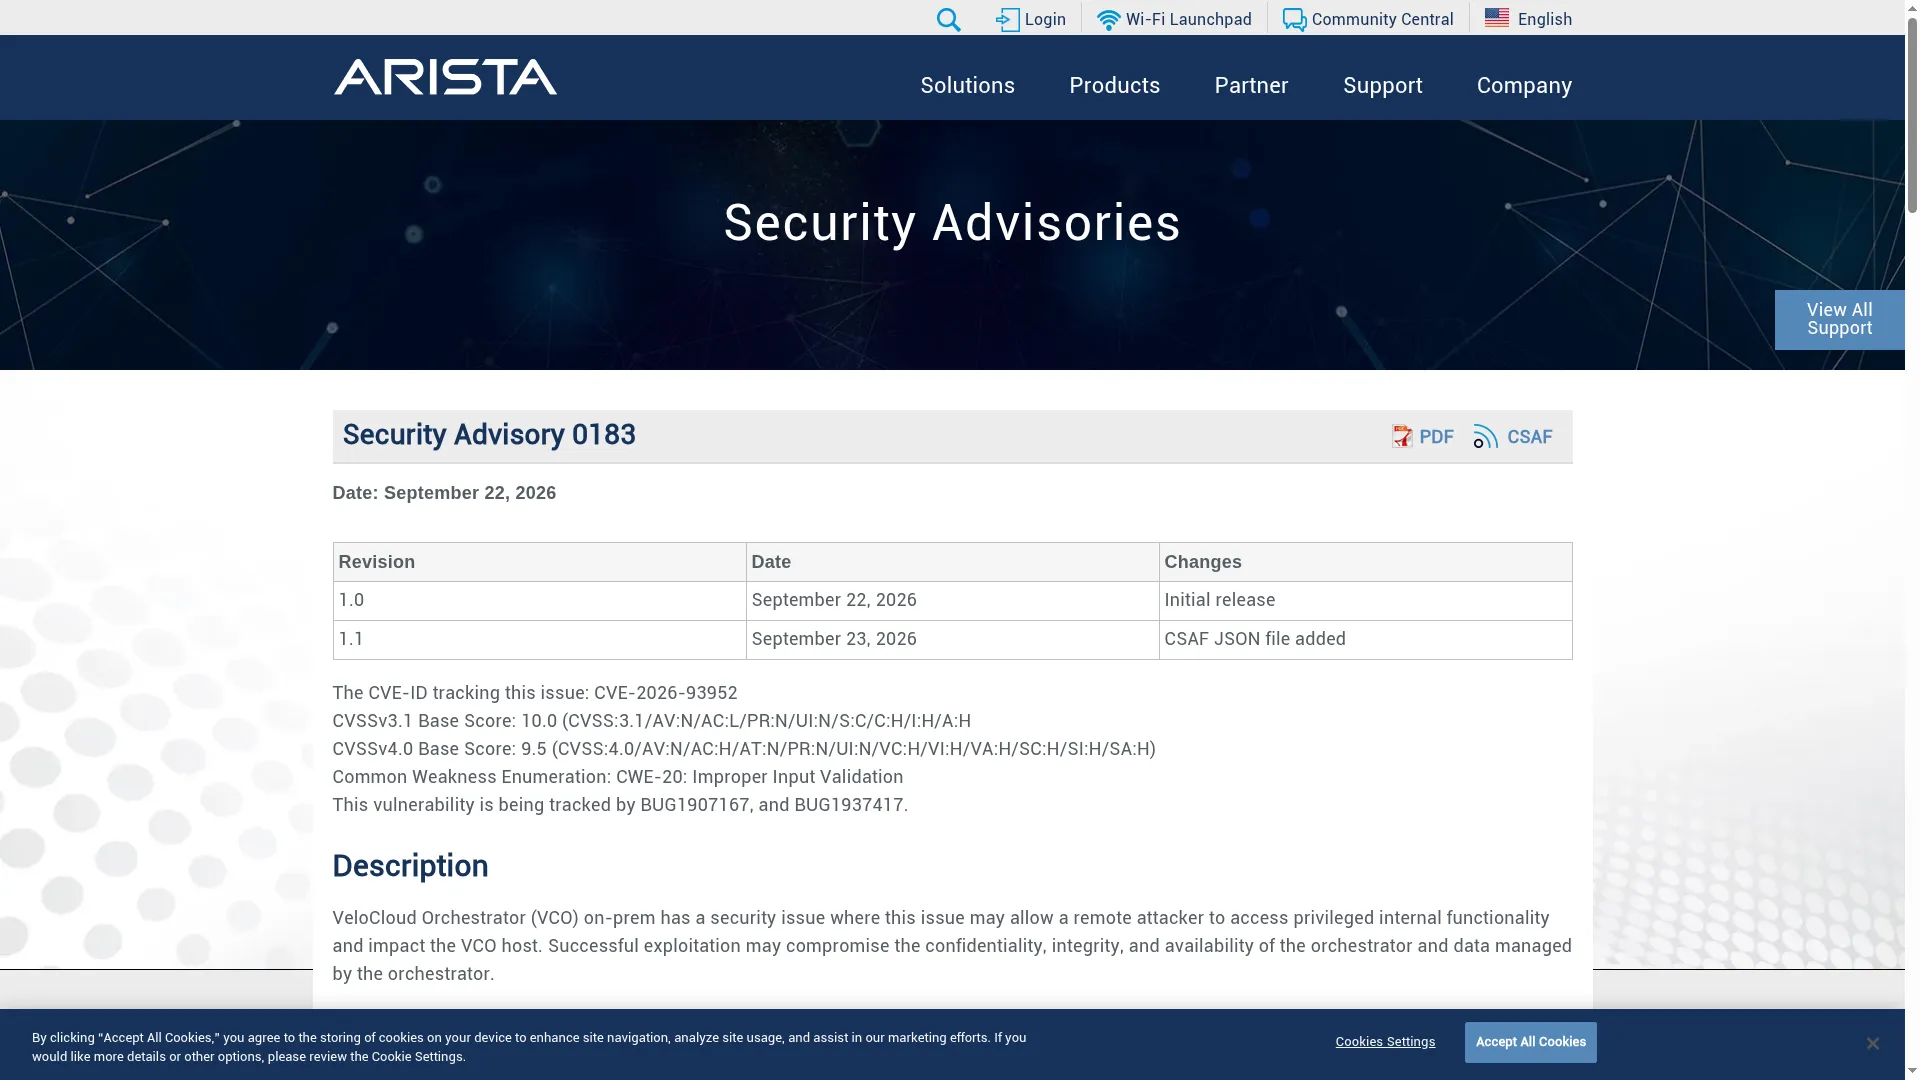
Arista 发布 SA0183:本地部署的 VeloCloud Orchestrator(VCO,原 VMware SD-WAN 编排器)存在输入验证不当漏洞 CVE-2026-93952(CVSS 3.1 10.0 / 4.0 9.5),影响 5.2.0–5.2.3.15、6.1.0–6.1.3.7、6.4.0–6.4.2.7、7.0.0–7.0.0.2 版本。披露时已有在野利用和 IoC,CISA 当天列入 KEV,联邦机构期限仅 3 天(9/25)。修复版本为 5.2.3.16+ / 6.4.2.8+;6.1.x 与 7.0.x 在披露当天尚无补丁。官方缓解建议是限制 VCO Web 界面只对可信管理网络开放,并配合监控异常外联与后门进程;注意利用前提是已配置 Edge→VCO 的证书认证且 Web 界面网络可达。云端托管实例已由 Arista 完成修补。
QEMU 9pfs 虚拟机逃逸漏洞:CVE-2026-93834(9/22 公开)
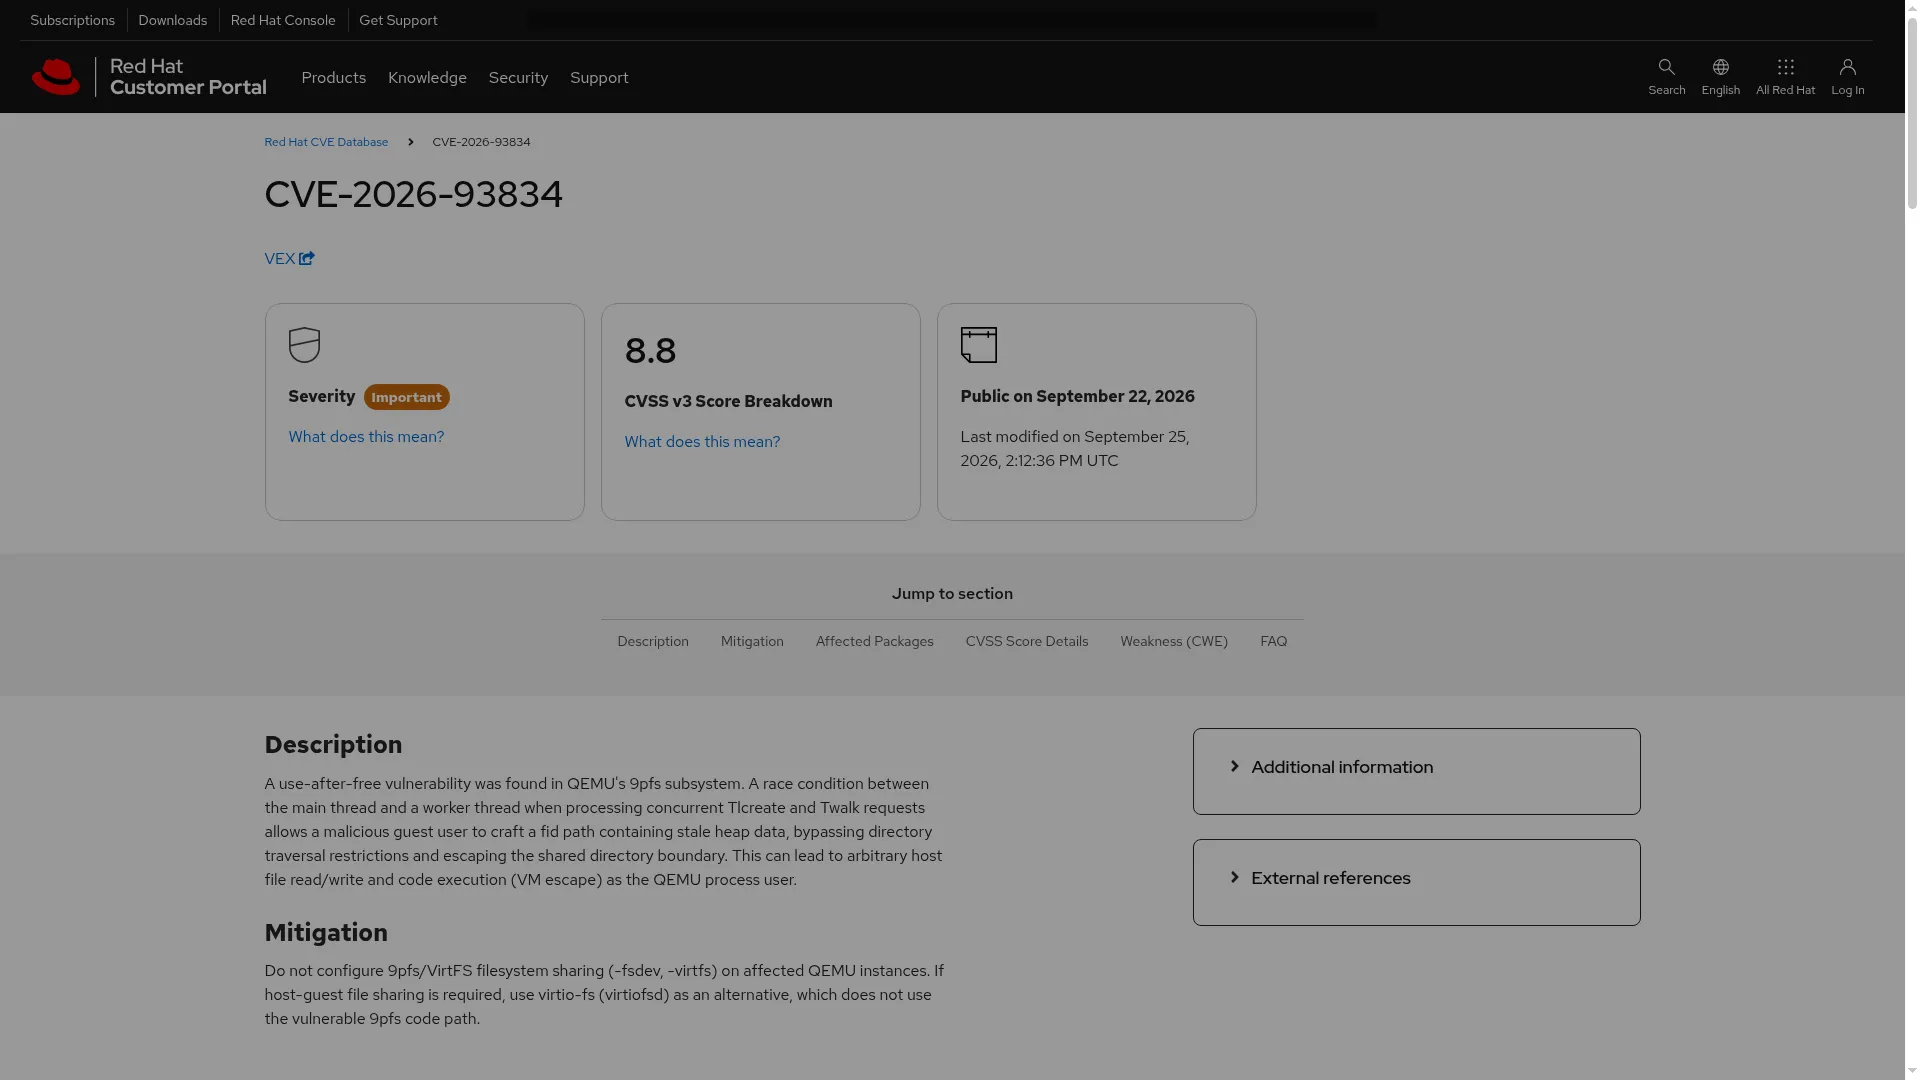
QEMU 的 9p 文件系统(virtio-9p)被曝 use-after-free 竞态漏洞 CVE-2026-93834(CVSS 8.8):客户机可通过 Tlcreate/Twalk 消息竞态逃逸共享目录,在宿主机上以 QEMU 进程权限任意读写并执行代码。已有公开 PoC。缓解措施:禁用 9pfs,改用 virtio-fs。Red Hat 于 9 月 25 日发布说明页面。使用 9p 共享目录的桌面虚拟化与开发环境用户请尽快排查。
Cloudflare Containers 跨租户数据残留事件(9/24 披露)
Cloudflare 发布深度技术复盘:Containers 与 Sandboxes 产品的共享存储池启用了 skip_block_zeroing 选项,回收的 64 KiB 磁盘块未清零即分配给新租户,攻击者写 4 KiB 即可读出残留 60 KiB 他人数据(复现率:24 次部署中 18 次、22 个节点中 20 个)。研究者 Oren Yomtov(Accomplish)9 月 4 日经 HackerOne 报告;核心修复 9 月 7 日部署,存量磁盘与镜像缓存清理于 9 月 19 日全量完成。Cloudflare 复盘历史磁盘 I/O 遥测后未发现恶意利用证据,且由于调度是自动的,攻击者无法定向选择受害者。根因在存储层,与容器逃逸机制无关。
vCenter 漏洞 CVE-2026-59310 后续:CISA 确认勒索软件团伙在用(9/15)
据 BleepingComputer 报道,CISA 确认勒索软件团伙正在利用 vCenter 漏洞 CVE-2026-59310;Shadowserver 数据显示仍有 450+ 台 vCenter 暴露在公网;FIRST 官方 EPSS 评分 2.6%(百分位 84.5%,2026-09-27 数据)。联邦机构修补期限(8/21)已过,仍未修补的实例属于逾期未处置。
其他安全动态
- Linux 内核三漏洞进入 KEV(9/18):CVE-2025-39682(kTLS,9.8 分)、CVE-2026-53266(8.8 分)、CVE-2025-39964(7.8 分)。
- libvirt 漏洞 CVE-2026-18917(7.8 分),Red Hat 发布 RHSA-2026:68510(9/17)。
- 本窗口期内 VMware 未发布新的 VMSA 公告。
工具与好文
- virtio-nvgpu:本期 HN 头条同款,KVM 客户机近原生 NVIDIA GPU 性能,单卡多 VM 共享(注意弱隔离前提)。
- pve-meta:用 YAML 声明式管理 Proxmox 集群配置,本周社区热帖项目。
- Drop:免 root 的容器沙箱方案,对标 gVisor / sysbox 但无需特权。
- Floci / Fakecloud:LocalStack 之外的本地 AWS 模拟新选择,本周双双上榜 HN。
- William Lam:VCF 9.1.1 多租户模型共享(Multi-Tenant Model Sharing)GA 深度解析——私有 AI 场景必看。
- 社区版 VCF 9.1.x 部署指南大改版:比官方文档更接地气的踩坑记录。
每周一数:3(天)
CISA 本周两次把联邦机构的漏洞修补期限压到 3 天:Arista VeloCloud(9/22 入列 → 9/25 截止)、Citrix NetScaler 双 0day(9/27 入列 → 9/30 截止)。
边界设备漏洞的修补期限,已从按周缩短到按天。
下期预告
- QEMU 11.1.2 正式版发布(已冻结,92 个补丁)
- OpenStack 2026.2「Hibiscus」(9/30)
- VMware Explore on Tour:孟买(9/29-30)、新加坡(10/1-2);法兰克福站(10/13-14)预计公布 vSphere Standard 回归版的更多细节
- TalosCon 2026(阿姆斯特丹,10/15-16):Talos Hypervisor Alpha 公开演示
- Harvester v1.9.1 GA
- Azure NVv4 系列退役(9/30)
- KVM Forum 2026(温哥华,11/12-13)
关于本刊:《虚拟化观察》(VirtWatch Weekly)是 ZSvirt 社区出品的虚拟化行业双周刊,覆盖 VMware/Broadcom、Proxmox、KVM/QEMU、Hyper-V、KubeVirt、Nutanix 等方向的产品动态、安全通告与社区讨论。本刊由 AI 集群辅助采编,所有事实均附来源链接;观点力求平衡,疏漏欢迎指正。本期事实性内容均经一手来源核实(官方新闻稿、官方博客、GitHub 发布页、HN 原帖等),关键来源页由编辑实拍存档。新闻检索窗口:2026-09-14 至 2026-09-27;截稿时间:2026-09-27。访问 zsvirt.io 获取往期与视频版。