

ZSvirt 团队 · 2026 年 11 月 1 日 · 双周刊 · 覆盖窗口:2026-10-17 至 2026-11-01
本期看点
- 主线是信任链,而不是某个 hypervisor 的新特性:eMudhra 八个中间 CA 私钥被证明可恢复,浏览器、语言运行时以及 XCP-ng / Xen Orchestra 设备被迫紧急更新信任库。
- Node2Shell 烧到管理面:VCF SDDC Manager 因内置 Node.js 中招;VMSA-2026-0008.1 目前只有规避措施、没有补丁,CVE 已进入 CISA KEV。
- Proxmox 24/7 支持 10 月 19 日正式生效,Lightbits 原生 NVMe/TCP 存储插件于 10 月 29 日发布。
- KVM Forum 2026 两周后开幕,日程已上线;XSA-523 将于 11 月 3 日公开。
刊首语
本期的主线不是某个 hypervisor 的新特性,而是信任链。
10 月 17 日,一名研究员向各大浏览器根计划提交证据:eMudhra 的八个中间证书私钥是「小于 256 的整数」级别的弱密钥,任何人都能从证书本身把私钥算出来。一周之内,Mozilla、Chrome、Apple、微软相继屏蔽,eMudhra 宣布退出全球 SSL/TLS 业务。虚拟化世界没能置身事外——XCP-ng 8.3 与 Xen Orchestra Appliance 的系统信任库赫然在列(VSA-2026-050)。
几乎同一周,安全社区口中的「黑色十月」集中爆发:Node.js Brotli 解码器 RCE(Node2Shell)、PHP 双 0day(PHP2Shell)、GitLab 满分 RCE、LiteLLM 供应链投毒。10 月 27 日,博通发布 VMSA-2026-0008(10 月 28 日更新为 VMSA-2026-0008.1):VCF 的 SDDC Manager 因内置 Node.js 而中招 Node2Shell,截至发稿只有规避措施、没有补丁,CVE 已被 CISA 列入已知被利用漏洞(KEV)目录。管理平面的供应链风险,从未如此具体。
另一面,行业照常运转:Proxmox 的 24/7 企业支持正式生效,并与 Lightbits 官宣原生存储集成;KVM Forum 2026 日程上线,两周后温哥华见。
上期回顾补遗(004 窗口:9/28–10/18)
第 004 期已上线 zsvirt.io,以下为该窗口重大事项的简要补带,细节请移步 004 期全文。
- VMware Explore on Tour 法兰克福站(10/13–14):会前备受期待的 vSphere Standard 回归细节并未兑现——无价格、无核数上限、无上市时间,仅有「面向有限核数小规模市场」的口头表述。博通合作伙伴 AceMQ 在 10 月 22 日的事实核查中确认,vSphere Standard 至今不在其报价价格表上,「回归」目前仍是一份声明而非产品(AceMQ 核查长文,文中亦引用了本刊 004 期的法兰克福报道)。
- TalosCon 2026 阿姆斯特丹(10/15–16):Talos Hypervisor 公开 alpha 首秀——原生 KVM 能力经系统扩展直接内置于 Talos Linux,不依赖 KubeVirt,MPL-2.0 开源,GA 目标 2026 年 12 月;配套管理面 Talos Director 台上首曝,母公司 Yardi 已将数千台虚拟机从 VMware 迁移至该平台(官方新闻稿)。
- QEMU 11.1.2 正式版(9/28):稳定分支维护更新,同日发布 11.0.5 与 10.0.14(源码包)。
- OpenStack 2026.2「Hibiscus」(9/30):第 34 个版本,约 600 名贡献者、11,500 项代码变更;Nova 新增 AMD SEV-SNP 与 Intel TDX 机密计算支持,Cyborg 可管 vGPU 等中介设备,Neutron 支持 BGP EVPN Type-5 路由通告且 HA 路由器监控内存占用降低超 15 倍;非 SLURP 版本(Release Highlights)。
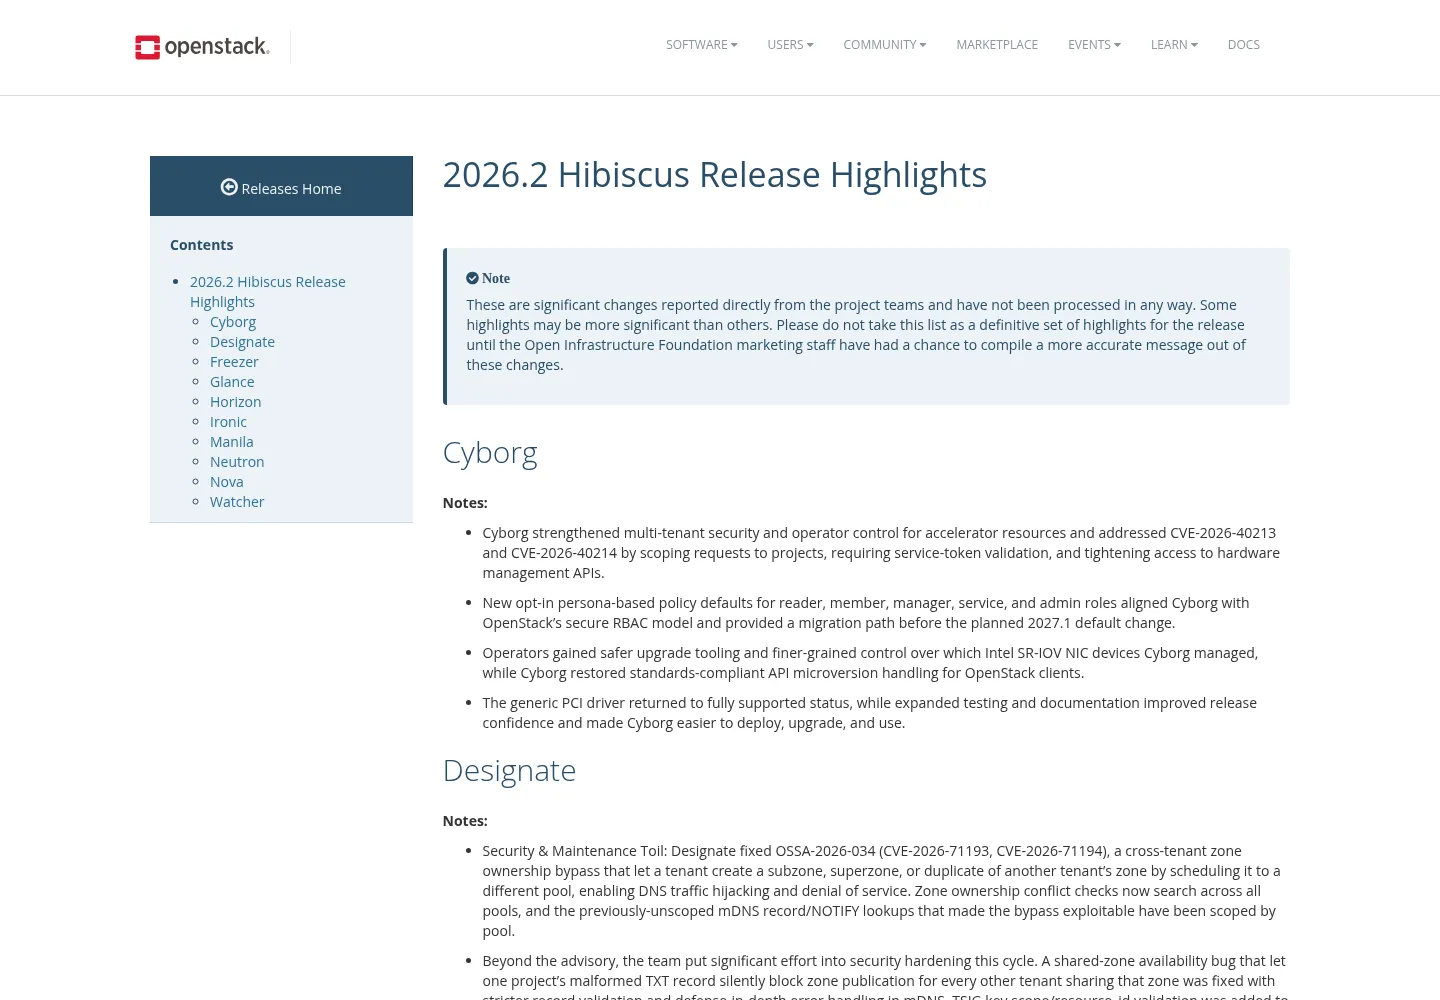 ▲ openstack.org:2026.2「Hibiscus」发布亮点,覆盖 Nova、Cyborg、Neutron 等组件。
- Harvester v1.9.1:仍未 GA,状态更新。004 期已更正早前「v1.9.1 GA」的线索:004 期发稿时为 rc3(10/8),本窗口内已推进至 rc5(10/31),v1.10.0-rc1 亦已现身,但正式标签尚未发布(GitHub Releases)。rc 版不支持从旧版升级、也不支持升级到后续版本,请勿用于生产。
- Azure NVv4 系列正式退役(9/30 生效):未迁移的 NVv4 实例已被置为解除分配状态、停止计费且不再受 SLA 约束;官方推荐迁移至 NVadsA10_v5(附 GRID 许可),离线推理可选 NCasT4_v3。注意 NVv4 直接 resize 到 NVads_V710_v5 目前有报告称存在故障,需走临时盘迁移流程(微软退役清单、迁移实操指南)。
- 另补两条 004 窗口安全项:10 月 13 日微软补丁日修复两个 Hyper-V guest-to-host RCE——CVE-2026-102214 与 CVE-2026-105733(均 CVSS 8.8,后者为嵌套虚拟化场景),另有 VBS Enclave 提权 CVE-2026-96914;同补丁日起 VMConnect 增强会话默认不再共享打印机、智能卡与 WebAuthn 设备(MSRC: CVE-2026-102214)。
本期焦点
焦点一:eMudhra 中间 CA 私钥泄露——虚拟化栈的信任库大扫除
这可能是自 2011 年 DigiNotar 以来最离奇的 CA 事故:不是入侵,而是密钥生成仪式的脚本缺陷。eMudhra 在 2025 年 4 月 30 日的密钥生成仪式(key ceremony)中,因 wrap/unwrap 流程缺陷为八个中间 CA 生成了第二套弱密钥——P-384 曲线的私钥竟然是小于 256 的整数,任何人都能从公开证书中秒级恢复。八个中间 CA 中六个为 TLS 签发、两个为代码签名,且全部被 Sectigo 的 AAA Certificate Services 根交叉签名,受影响证书共 16 张。
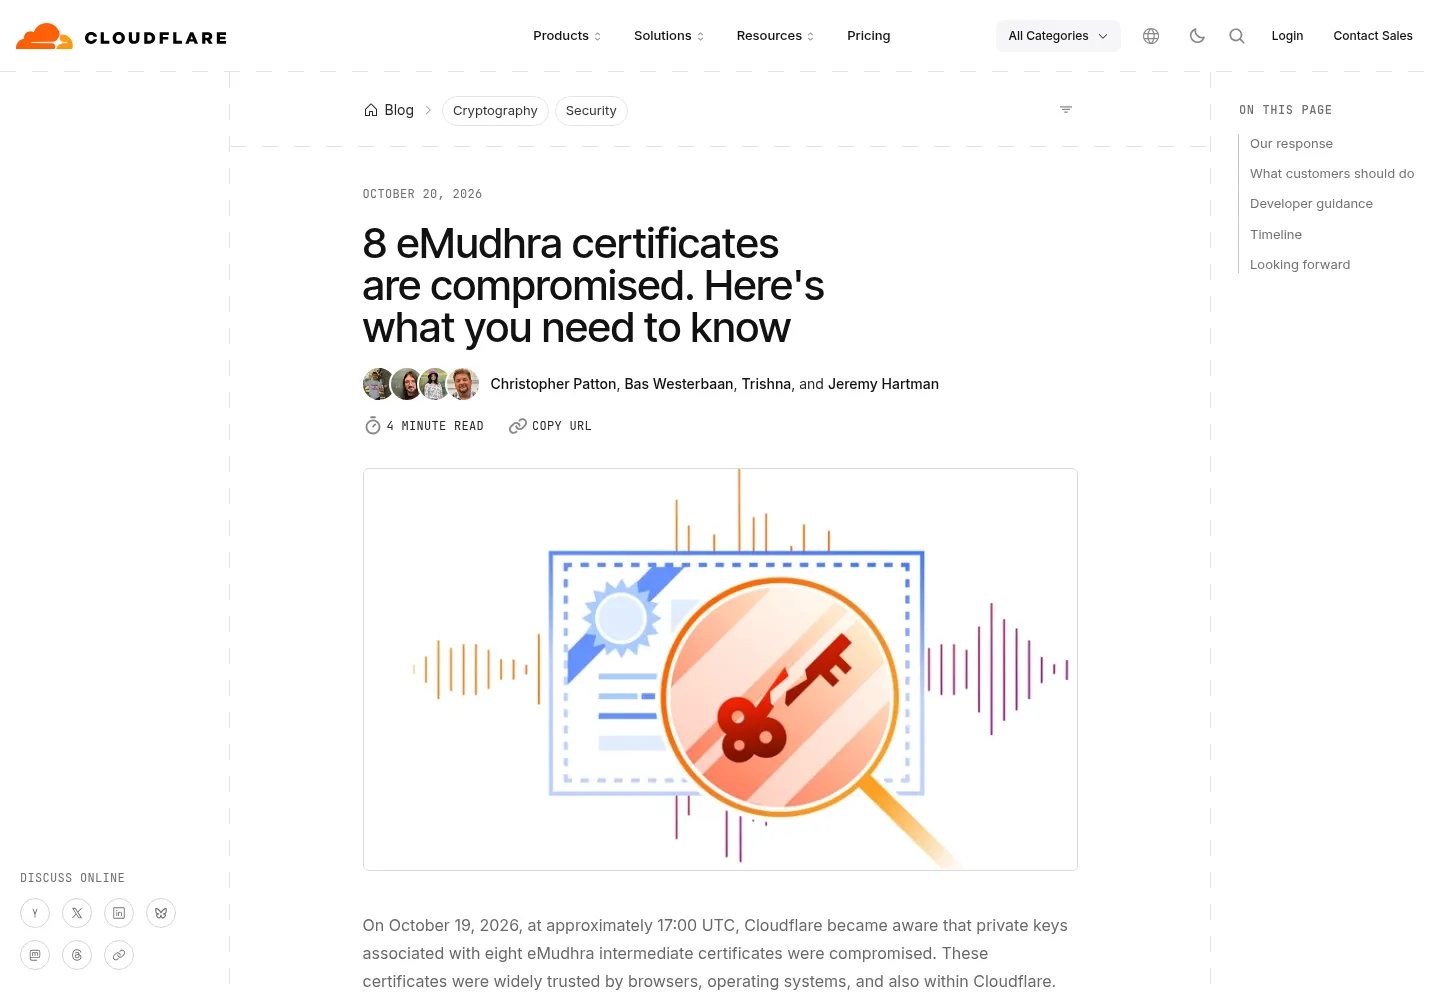 ▲ Cloudflare 于 10 月 20 日发布的事件说明:八张 eMudhra 中间证书遭泄露。
事件时间线(UTC):
- 10/17:研究员 Wayne 向 Apple、Chrome、微软、Mozilla 与 eMudhra 提交全部八个私钥的签名证据;Chrome 当晚推送 CRLSet 屏蔽,Firefox 通过 OneCRL 跟进。
- 10/18:eMudhra 以 caCompromise 为由吊销全部八个中间 CA。
- 10/19:Sectigo 吊销交叉签名;Apple 屏蔽;Mozilla 开始通知下游信任库运营方;Python 的 certifi 2026.10.19 移除相关根。
- 10/20:微软屏蔽;Mozilla 决定将 emSign ECC Root CA - G3 整体移出信任库(NSS 3.131.1);Go 发布 1.26.10 / 1.27.3(CVE-2026-111943)硬编码拒认这八个中间证书;Cloudflare 公布其排查与缓解过程(Cloudflare 博客)。
- 10/21:Node.js 安全发布同步移除该根。
- 10/22:eMudhra 宣布退出全球 SSL/TLS 证书业务;约 30,000 张挂在 G3 根下的证书需要更换,不过 eMudhra 表示受影响的中间 CA 未签发过终端证书。
- 10/27:Chrome Stable 移除 emSign ECC Root CA - G3。
对虚拟化从业者的直接冲击在 10 月 22 日落地:Vates 发布 VSA-2026-050(Important),确认 XCP-ng 8.3 与 Xen Orchestra Appliance 的系统信任库(ca-certificates 软件包)包含被吊销的链,持有泄露私钥的攻击者可伪造任意站点证书实施中间人攻击,修复包已发布。
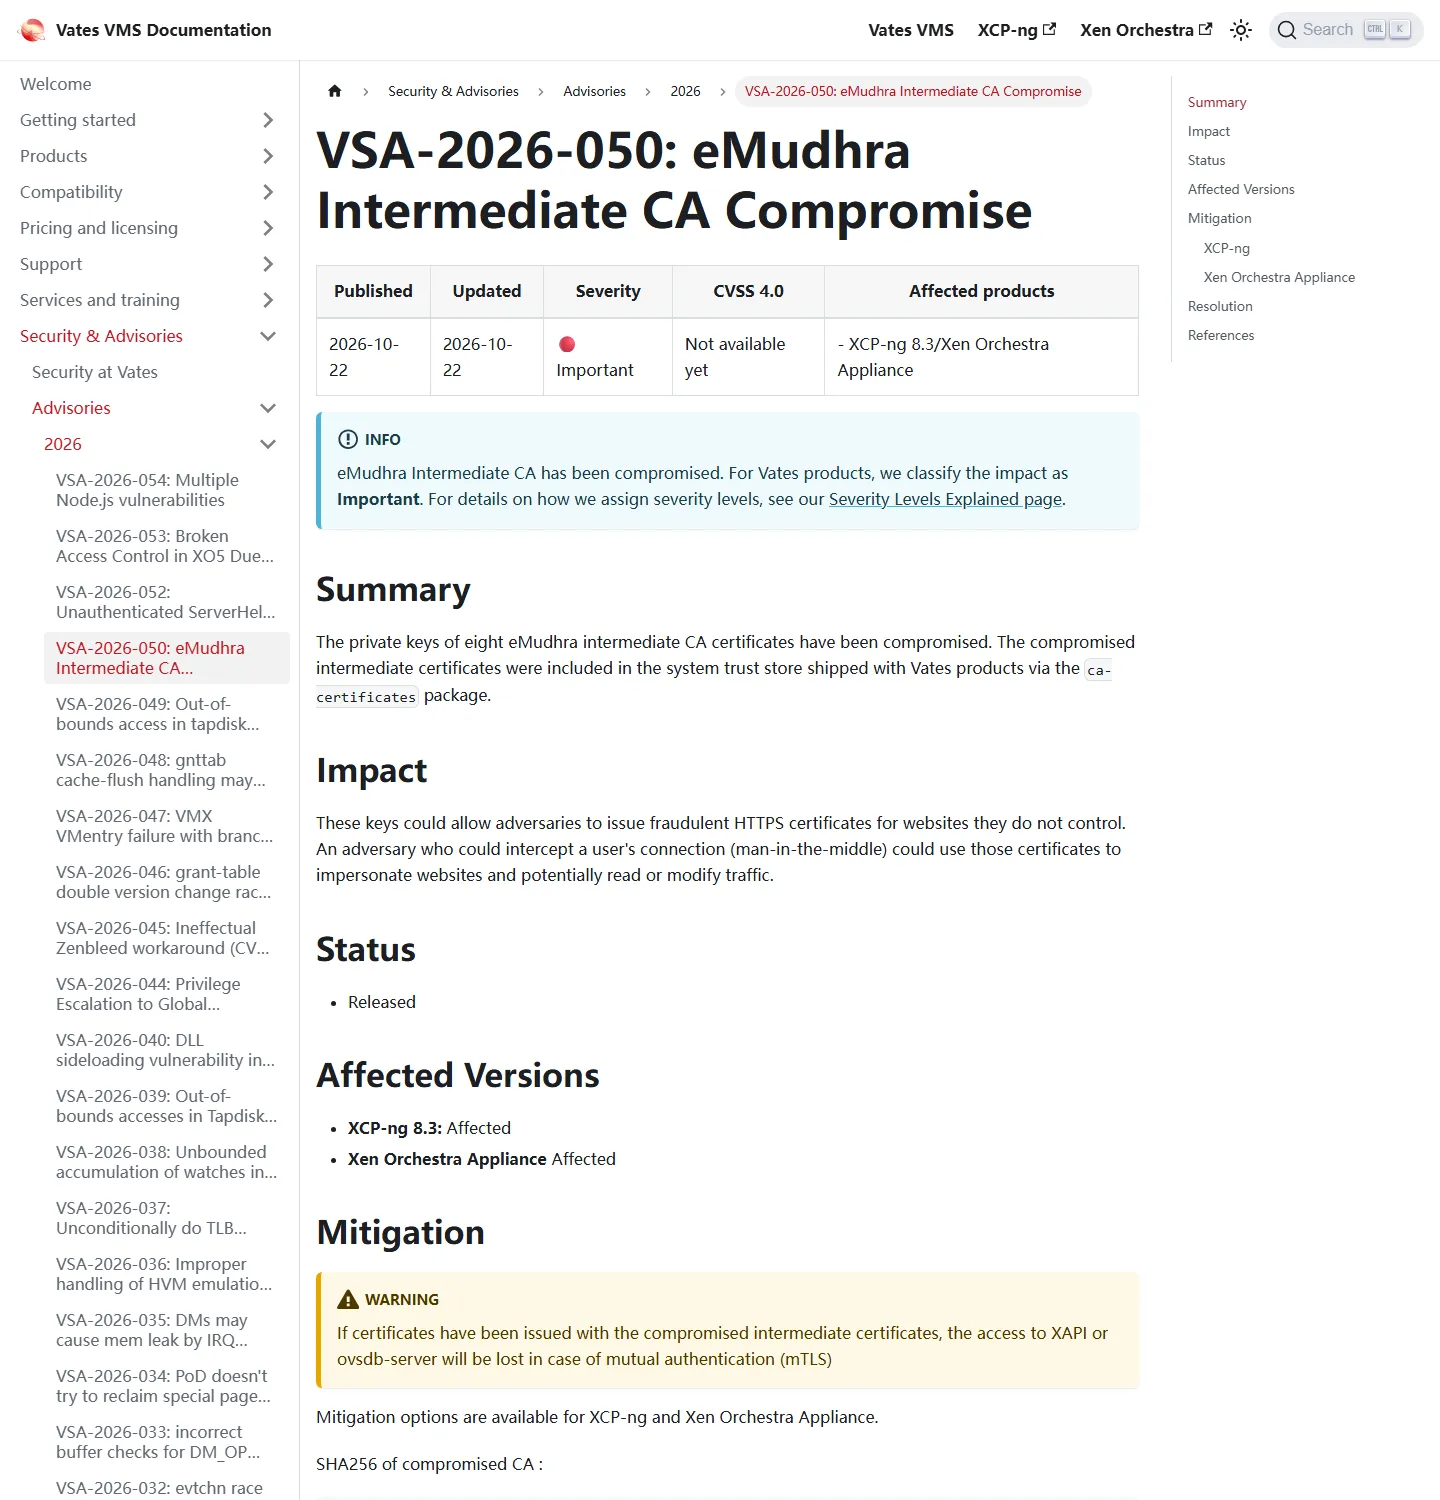 ▲ Vates 文档:VSA-2026-050 对 XCP-ng 8.3 与 Xen Orchestra Appliance 的影响评级为 Important。
编辑点评:浏览器几小时内就完成了屏蔽,但虚拟化与基础设施软件的风险敞口在浏览器之外——hypervisor 的带外管理、备份软件的出站连接、用 Go 编写的各类控制器,大多使用自带或系统信任库且不检查吊销。这正是本次事件给所有基础设施团队的提醒:信任库也是需要盘点和补丁管理的资产。排查思路可参考 Endor Labs 的分析。
焦点二:「黑色十月」烧到管理面——VMSA-2026-0008.1 与 Node2Shell
10 月 17 日至 22 日,安全社区经历了一轮罕见的集中披露,被冠以「黑色十月」之名:
- Node2Shell(CVE-2026-111497,高危):Node.js 内置 Brotli 解码器越界写入,可导致远程代码执行。10 月 21 日修复于 22.23.4 / 24.22.1 / 26.12.1,同批共修 10 个 CVE 并移除 eMudhra 根(Node.js 安全公告)。注意:Node 把 Brotli 编进二进制,只升级系统 Brotli 库无效,必须换 Node 运行时;已 EOL 的 20.x 及更早版本无修复。CISA 已于 10 月 27 日将该 CVE 列入 KEV 目录。
- PHP2Shell(CVE-2026-109618 / 109619,CVSS 9.2):PHP 核心两个内存破坏漏洞——一个为内存耗尽时的状态破坏,一个为释放后使用(use-after-free),未认证即可利用,10 月 21 日随 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 修复。
- GitLab 未认证 RCE(CVE-2026-110264,CVSS 10.0) 与 LiteLLM 1.107.0 供应链投毒(未吊销的平台主密钥导致发布令牌被盗,进而推送恶意构建)也在同一窗口爆发。
虚拟化世界的落点出现在 10 月 27 日:博通发布 VMSA-2026-0008.1(10 月 27 日首发,10 月 28 日更新),确认 VMware Cloud Foundation 的 SDDC Manager 因内置 Node.js 而受 CVE-2026-111497 影响。CVSS 范围为 7.5–9.8:SDDC Manager 9.1.1.x 为 9.8 严重,9.0.x、9.1.0 与 5.2.x 为 7.5 重要。截至发稿尚无补丁,仅提供规避措施(9.1.1.x 用 KB460732,旧分支用 KB460734)。CISA 已于 10 月 27 日将该 CVE 列入 KEV,整改期限 11 月 10 日(CISA KEV)。
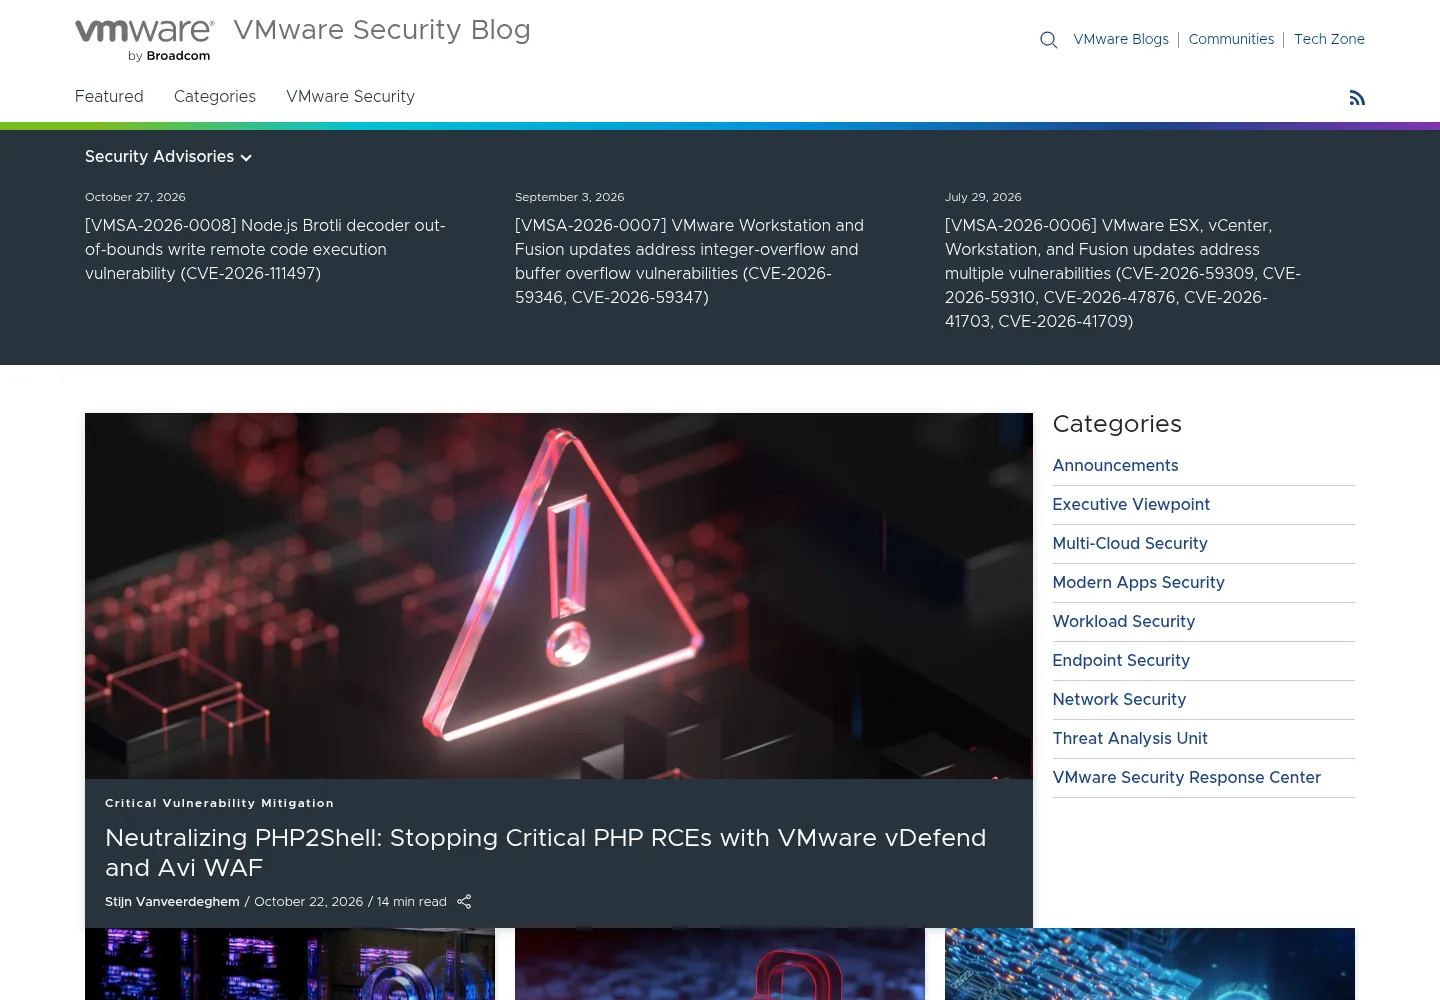 ▲ VMware 安全博客:VMSA-2026-0008 于 10 月 27 日发布,10 月 28 日更新为 VMSA-2026-0008.1。
编辑点评:SDDC Manager 是 VCF 私云的生命周期管理中枢,它的 Node.js 依赖把一次语言运行时漏洞直接转化为私云管理面的严重级暴露。这再次印证一个趋势:虚拟化控制面的攻击面,越来越多地由其所依赖的通用软件栈决定。管理面组件的运行时清单(Node、PHP、Java 版本)应当纳入漏洞响应的盘点范围,而不是等厂商公告才知道自己暴露了什么。
产品与版本动态
Proxmox:24/7 支持生效;Lightbits 原生存储集成发布
- Proxmox 的 24/7 企业支持——9 月 2 日宣布,本刊 002 期已报道——于 10 月 19 日正式生效:Premium 订阅当日生效,Standard 在第四季度引导窗口内跟进,Basic 维持不变。同期宣布成立的 Proxmox North America Inc.(加拿大安大略省金斯顿)负责北美区域的销售与支持(Proxmox 官方新闻稿列表)。
- 10 月 29 日,Proxmox 与 Lightbits Labs 官宣合作,为 Proxmox VE 提供原生 NVMe-oF/TCP 块存储集成:Apache-2.0 开源插件 pve-lightbits 让 VM 磁盘直接以 Lightbits 卷形式供给,支持由
qm snapshot/qm rollback驱动的快照与回滚,以及全集群共享容量。对正在用 Proxmox 替代 vSphere + vSAN 的团队,Lightbits 将这条路线定位为通往 SAN 级性能的路径。
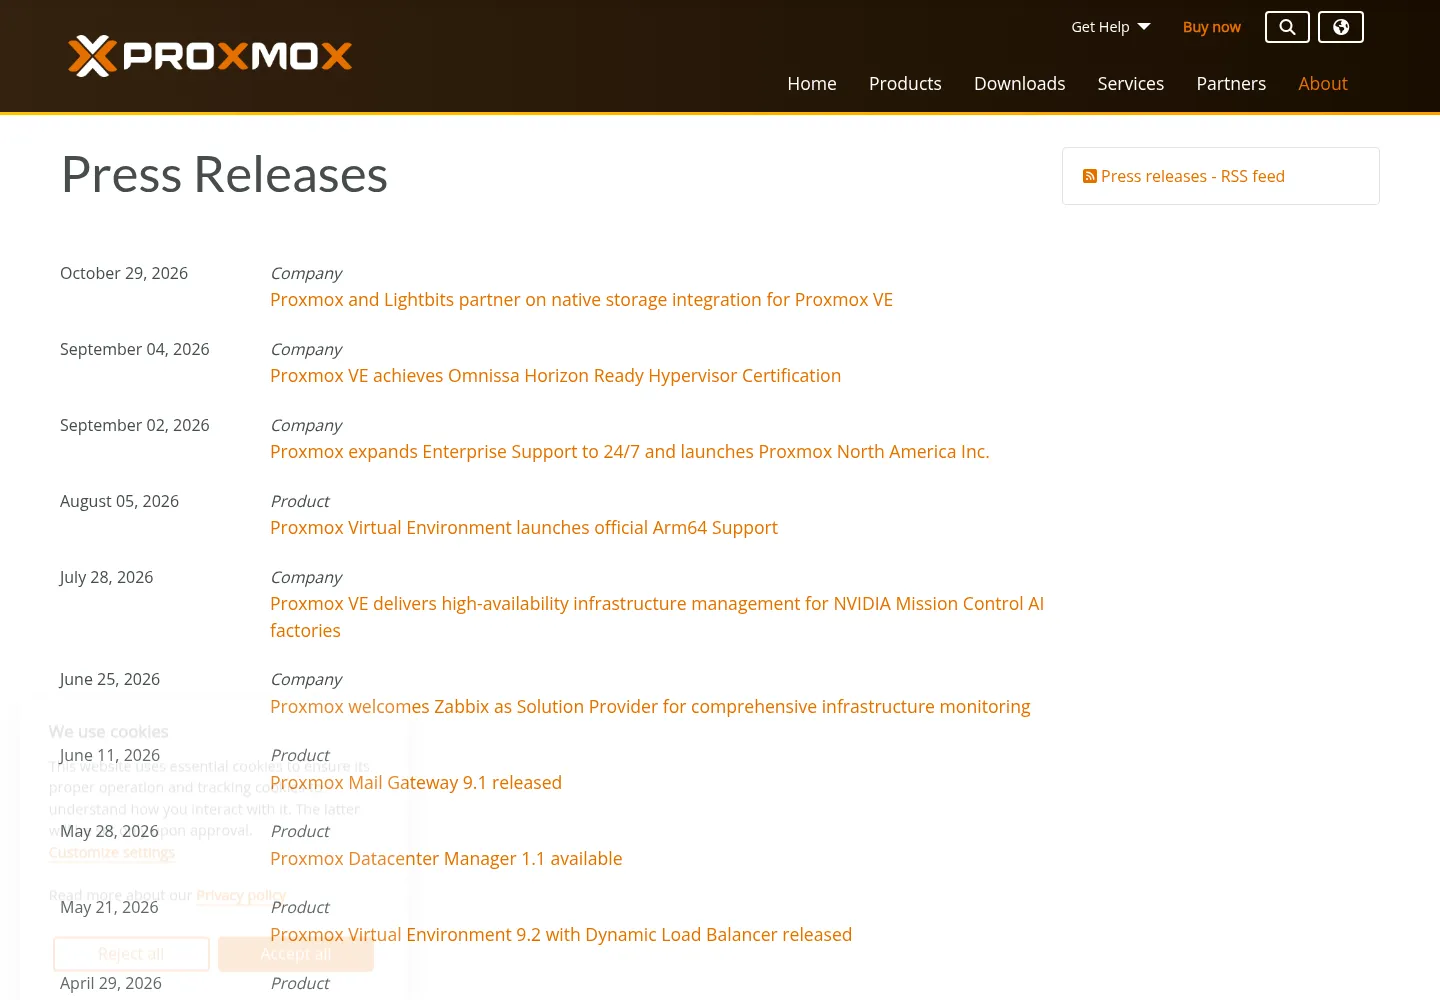 ▲ Proxmox 新闻稿列表:24/7 支持与北美公司公告日期为 9 月 2 日;Lightbits 合作于 10 月 29 日宣布。
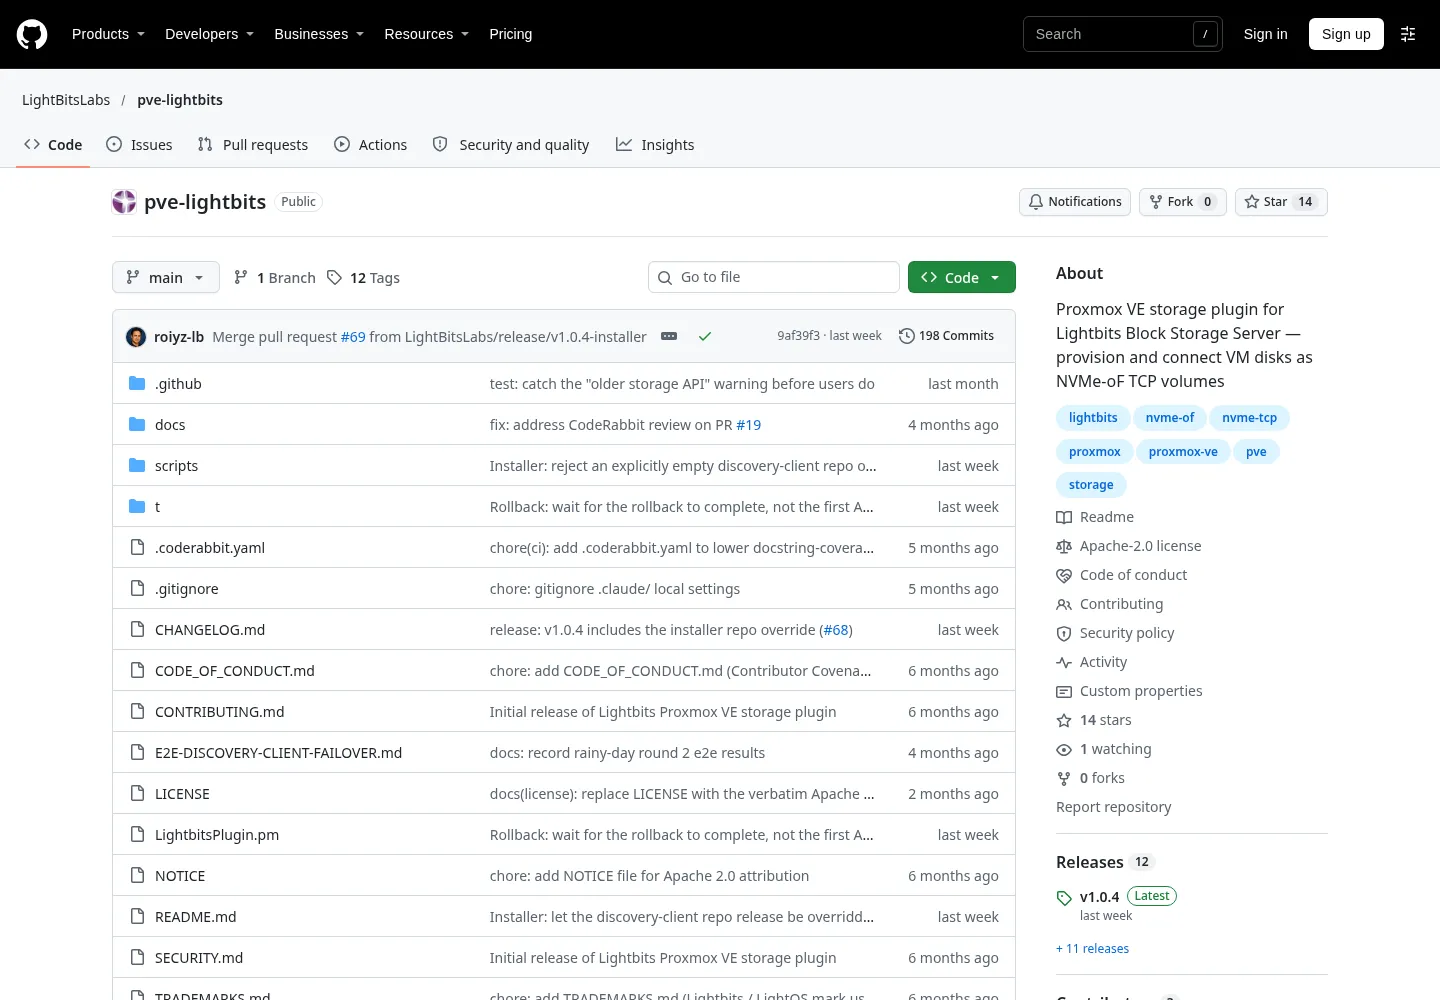 ▲ GitHub:pve-lightbits 仓库,采用 Apache-2.0 许可的 Proxmox VE 存储插件,对接 Lightbits NVMe/TCP 卷。
VirtualBox 7.2.22(10/20)
与 Oracle 十月关键补丁更新(CPU)同日发布,修复多个高危问题,覆盖本地与相邻网络攻击场景(CVSS 最高 8.4);桌面虚拟化用户请尽快升级(Oracle 2026 年 10 月 CPU)。
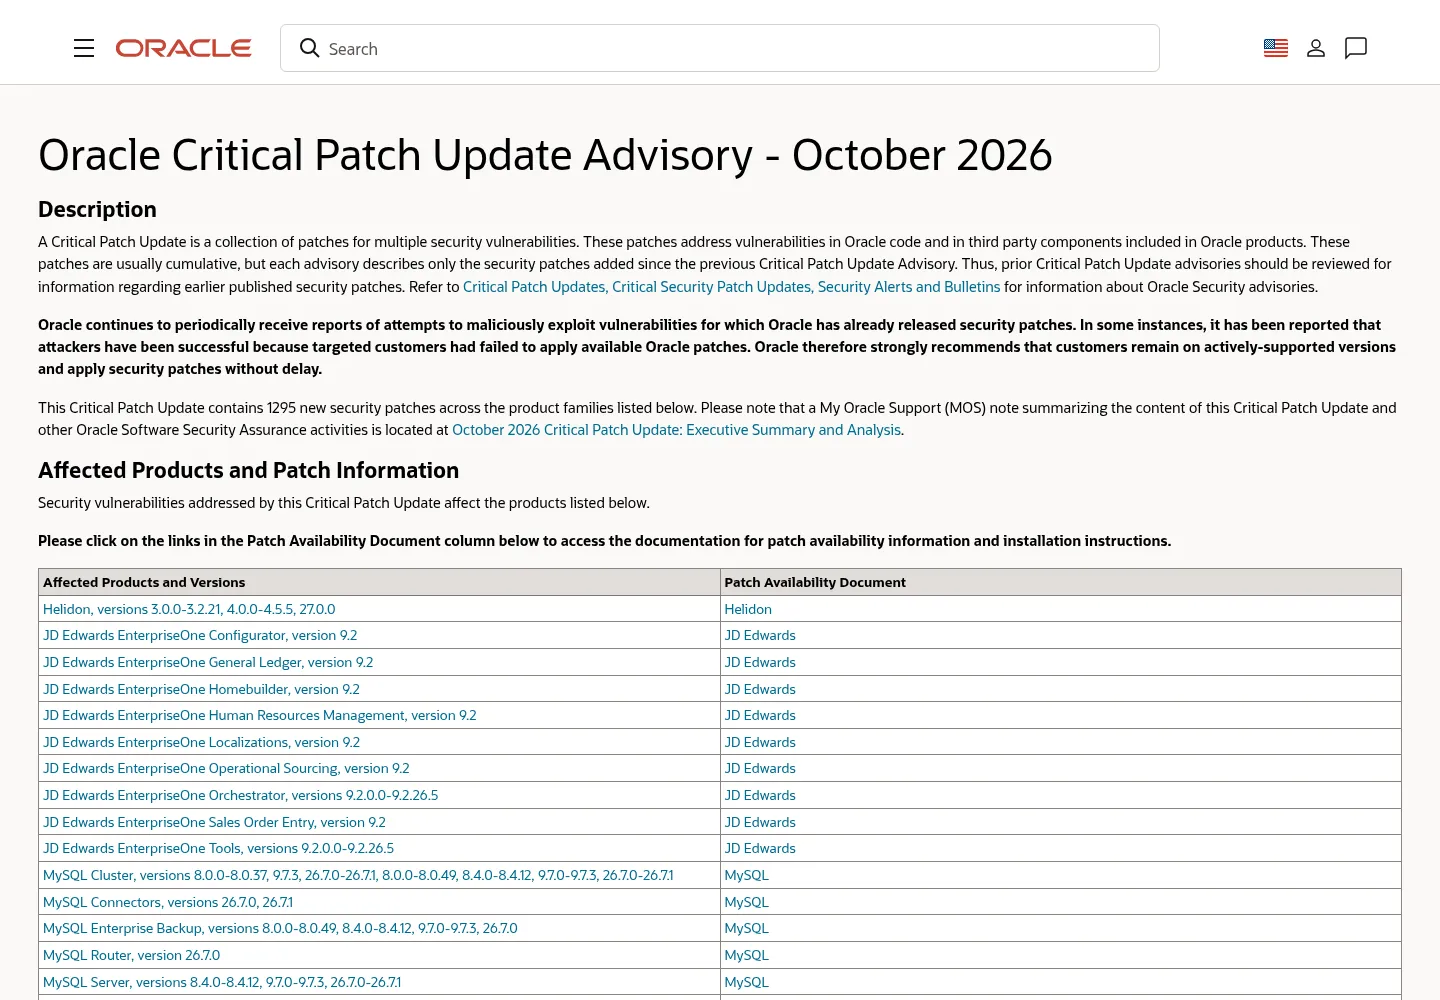 ▲ Oracle:2026 年 10 月关键补丁更新公告。
Harvester v1.9.1-rc5(10/31)
持续向 GA 推进;主线 v1.10.0-rc1 亦已出现。再次提醒:预发布版本不支持升级路径,仅限测试(GitHub Releases)。
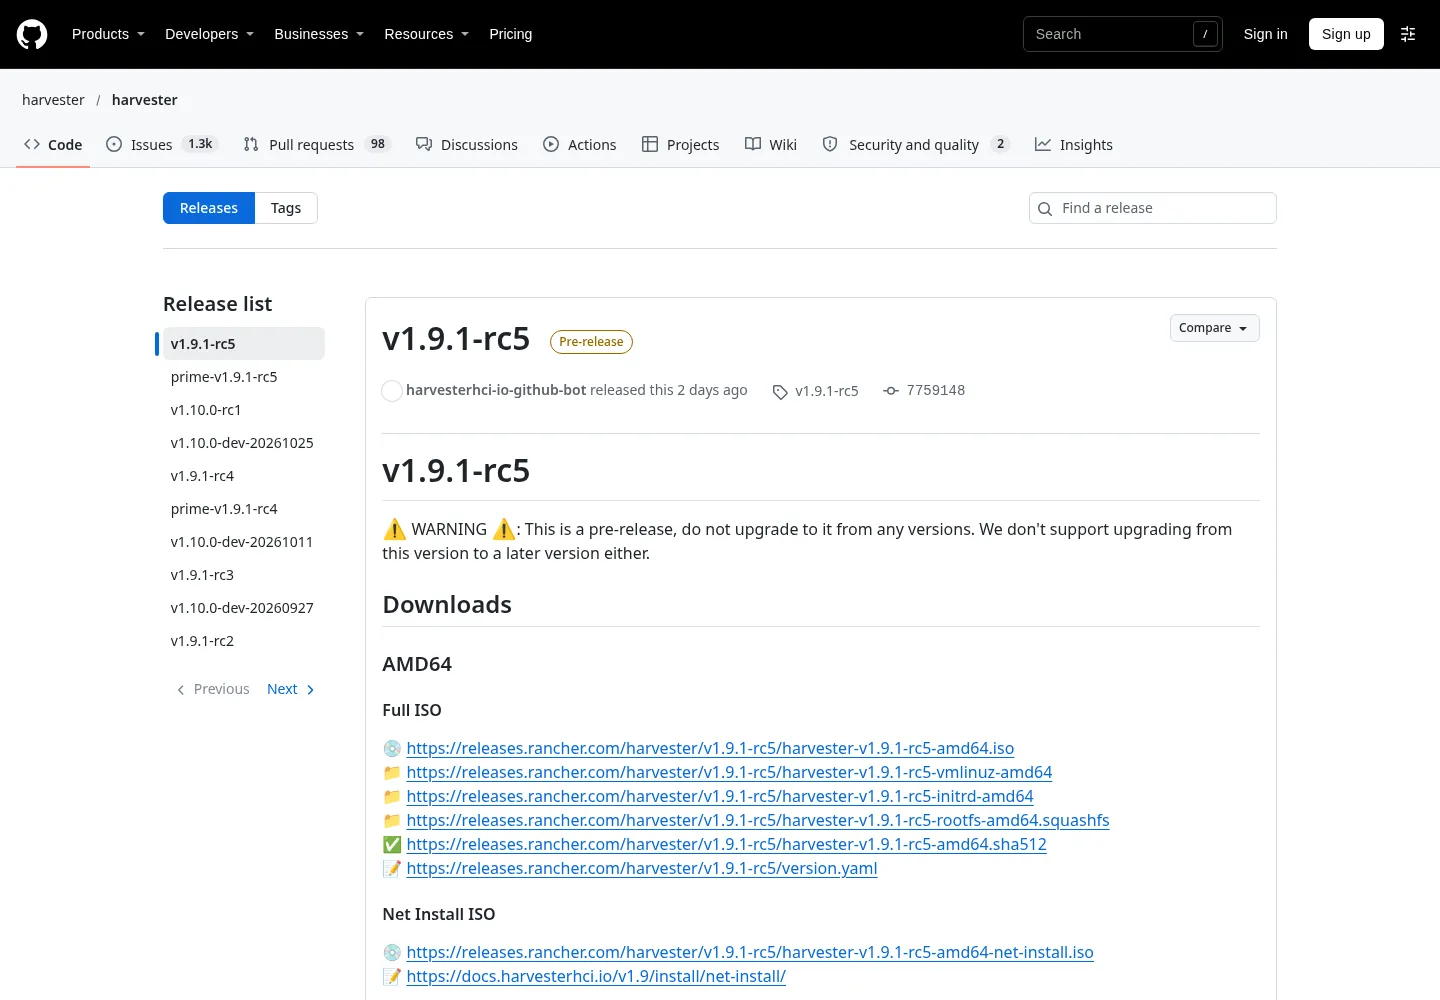 ▲ GitHub:Harvester v1.9.1-rc5(10/31)与 v1.10.0-rc1(10/30)均标记为预发布。
行业观察:东京站依然无声,伦敦站成下一观察点
VMware Explore on Tour 东京站(10/20–21)已收官。官方赛季回顾对东京站的总结通篇围绕 VCF 与私有 AI,对 vSphere Standard 只字未提。结合 AceMQ 10 月 22 日的核查(无价格、无 SKU、无销售路径,vSphere 8 Standard 常规支持 2027 年 10 月 11 日到期不变),「Standard 回归」已连续两站没有实质进展。下一观察窗口:伦敦站(11/18–19)。
每周一数:256
eMudhra 八个中间 CA 的 P-384 私钥是小于 256 的整数——256 次猜测就能遍历完一个本应有 384 位熵的 CA 私钥空间。安全研究者实测,全部八个私钥(对应 16 张证书)的恢复耗时不到一秒。
安全通告
| 编号 | 日期 | 内容 | 行动 |
|---|---|---|---|
| VMSA-2026-0008.1 | 10/27,10/28 更新 | VCF SDDC Manager 受 Node.js Brotli RCE(CVE-2026-111497)影响;9.1.1.x 为 CVSS 9.8 严重,旧分支为 7.5 重要 | 补丁未出;应用 KB460732 / KB460734 规避;CISA KEV 期限 11/10 |
| VSA-2026-050 | 10/22 | eMudhra 中间 CA 泄露波及 XCP-ng 8.3 / Xen Orchestra Appliance 信任库,重要 | 应用已发布的安全更新 |
| Node.js 十月安全发布 | 10/21 | 10 个 CVE(含 Node2Shell)+ 移除 eMudhra 根 | 升级至 22.23.4 / 24.22.1 / 26.12.1 |
| Oracle 十月 CPU | 10/20 | VirtualBox 7.2.22 修复多个高危漏洞 | 桌面虚拟化环境尽快升级 |
禁发期预警:Xen 项目安全公告页显示,XSA-523 已预发布并处于禁发期,11 月 3 日 12:00 UTC 公开;XSA-529 与 XSA-530 排期 11 月 10 日 18:00 UTC。运行 Xen / XCP-ng 的团队请在 11 月 3 日当天预留补丁窗口(XSA 列表)。
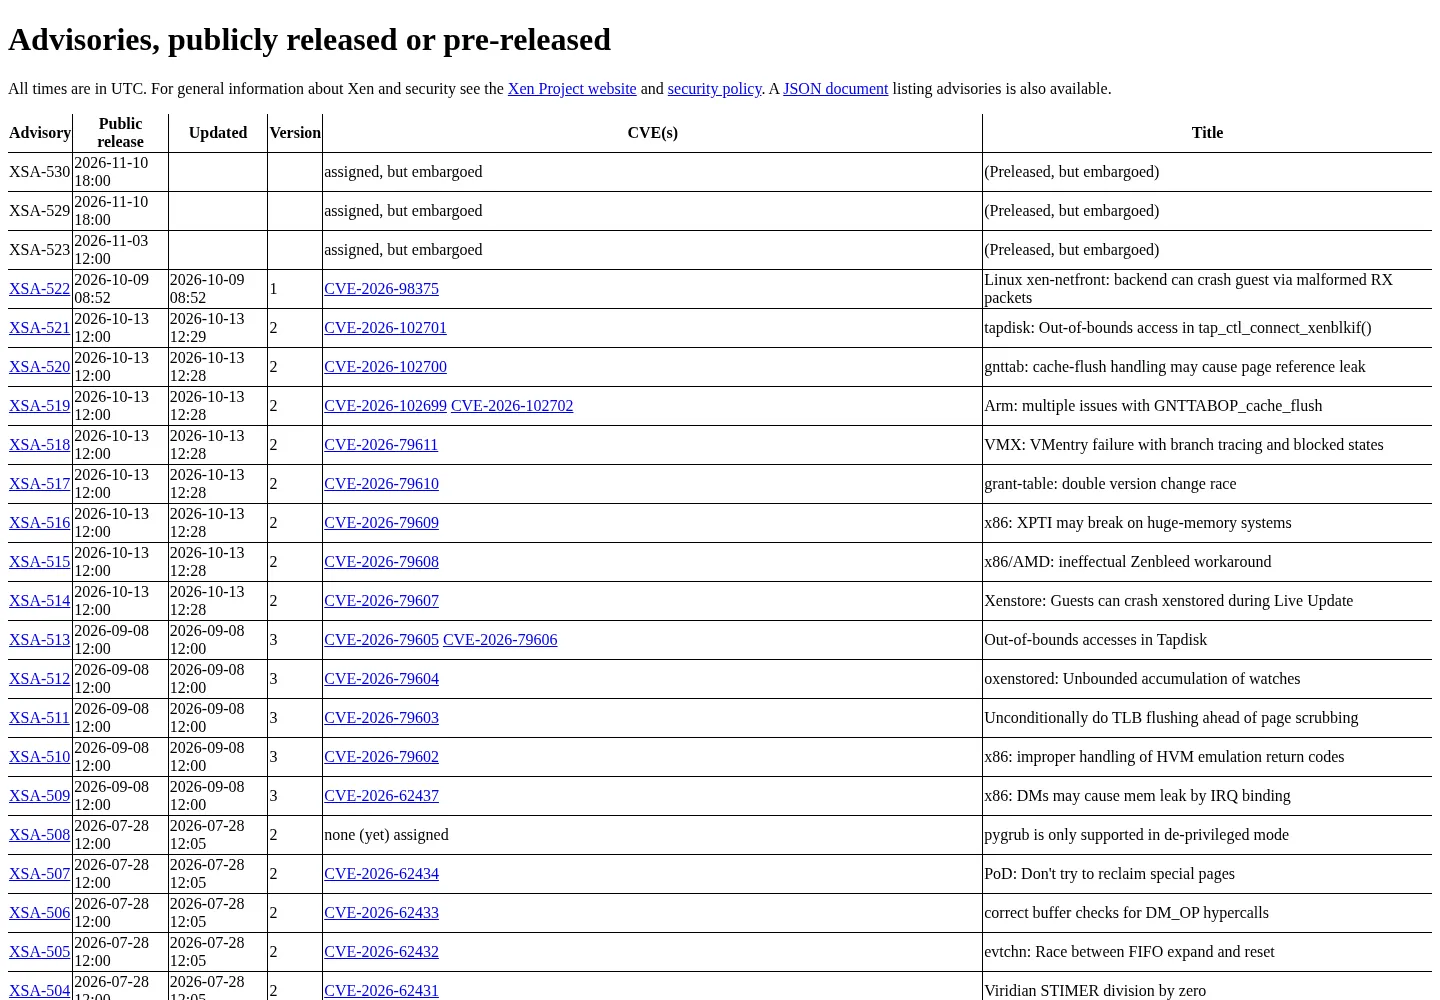 ▲ Xen 项目:XSA-523、XSA-529 与 XSA-530 均处于预发布但禁发状态。
社区热帖
- CSDN:《KVM 进化二十年:2026 Forum 趋势与运维实战指南》(10/22)——中文社区的前瞻文章(非官方议程):AI 与异构计算进入虚拟化主航道,virtio-gpu、显存动态迁移、多租户推理 SLA 预计成为议题焦点(原文)。
- Cloud Hypervisor 社区活跃度走高:
vhost-user后端 postcopy 实时迁移的 PR #9094 已积累 68 条评审评论;PR #9183 探索让 virtio 后端直接接受设备(GPU)内存——两条线索都指向 AI 负载下的 VMM 演进。 - 本刊 004 期被引用:AceMQ 的 vSphere Standard 事实核查长文(10/22)将本刊法兰克福站报道列为信息源之一,感谢社区读者的持续投稿与指正(AceMQ 原文)。
工具与好文
- Broadcom 关闭 VDDK 公开下载后的迁移工具链影响(ModernOps,9/15,9/16 更新)——备份/迁移工具依赖 VDDK 的团队必读。
- Azure NVv4 退役迁移实操(Refonte Learning,9/10)——含直接 resize 已知故障的绕行方案。
ZSvirt 社区动态
本刊由 ZSvirt 社区出品,本栏目为出品方自家动态,特此说明。
- 10 月 27–28 日,官方发布《ZSvirt 开源 FAQ》上下篇(上:安装部署、GPU 支持与网络存储 10 问;下:迁移备份、API、社区与选型 10 问),集中回应开源以来社区最高频的 20 个问题,覆盖 OVA/qcow2 部署形态、GPU 直通与 vGPU、ZMigrate/OVF/VMDK 三种迁移路径等。
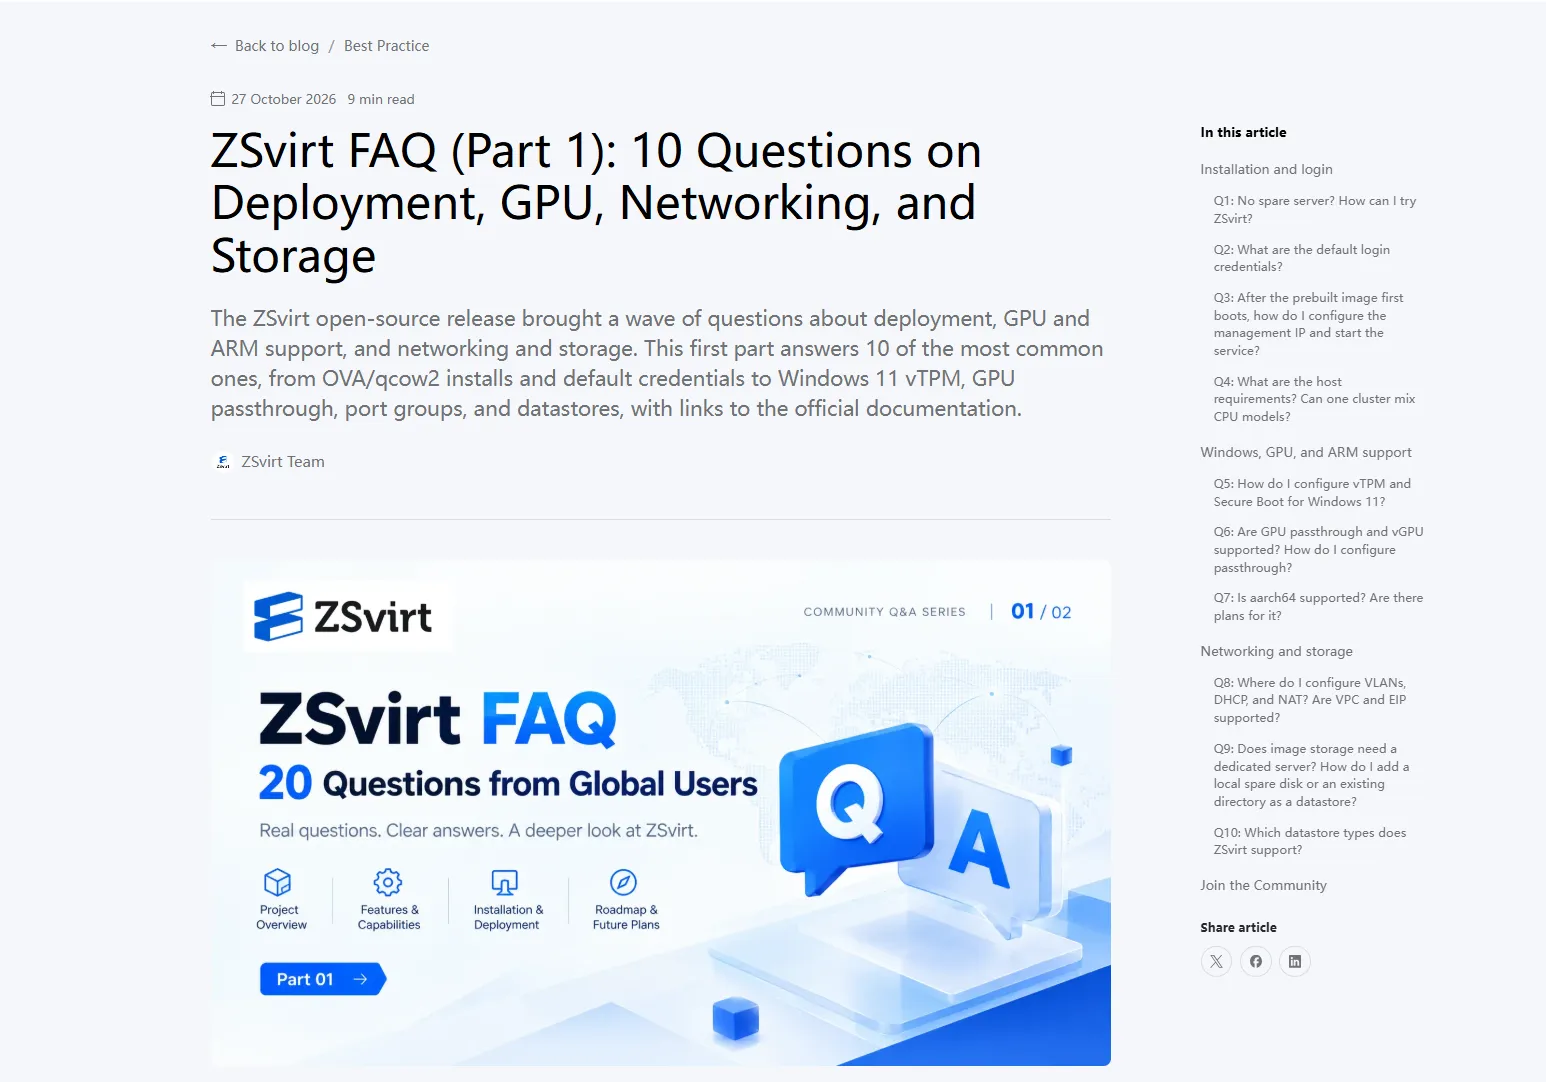 ▲ zsvirt.io:《ZSvirt 开源 FAQ》上篇,10 月 27 日发布。
下期预告
- KVM Forum 2026(11/12–13,温哥华 Coast Coal Harbour 酒店):日程已上线,门票 75 美元,演讲者免费。KVM 走过二十年,本届看点预计集中在机密计算、virtio 设备演进与 AI 负载支持(官网与日程)。
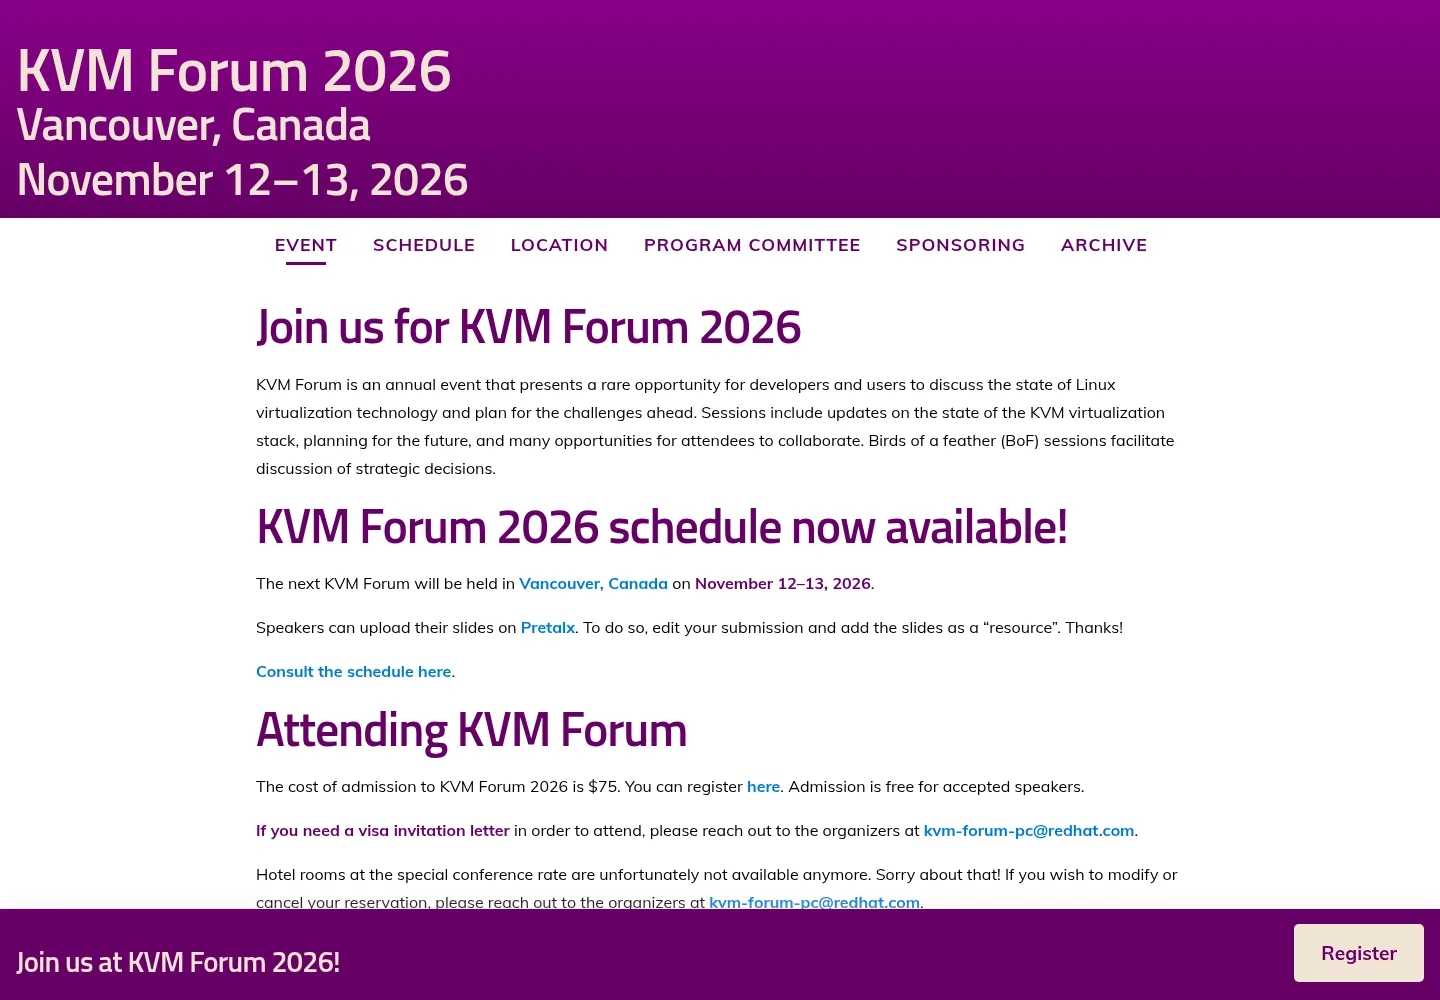 ▲ kvm-forum.qemu.org:KVM Forum 2026 将于 11 月 12–13 日在温哥华举行。
- XSA-523 公开披露(11/3 12:00 UTC),以及 11/10 的 XSA-529/530。
- VMware Explore on Tour 伦敦站(11/18–19):vSphere Standard 细节的第三个观察窗口(详见「行业观察」)。
- Harvester v1.9.1 GA 与 Talos Hypervisor 12 月 GA 的兑现进度。
参考链接
- VSA-2026-050: eMudhra Intermediate CA Compromise — Vates
- 8 eMudhra certificates are compromised — Cloudflare Blog
- eMudhra CA Compromise: The Trust Stores You Didn’t Patch — Endor Labs
- Node.js October 2026 security releases
- VMware Security Blog(VMSA-2026-0008)
- VMSA-2026-0008.1 公告原文 — Broadcom Support
- Proxmox Press Releases
- LightBitsLabs/pve-lightbits — GitHub
- Oracle Critical Patch Update — October 2026
- Harvester Releases — GitHub
- OpenStack 2026.2 Hibiscus Release Highlights
- QEMU 11.1.2 源码包
- Azure 已退役 VM 系列清单 — Microsoft Learn
- Azure NVv4 退役迁移实操 — Refonte Learning
- MSRC: CVE-2026-102214
- Xen Security Advisories
- KVM Forum 2026
- VMware Explore on Tour 2026 Season Recap
- vSphere Standard Return: What Is Confirmed So Far — AceMQ
- Talos Linux adds native hypervisor — PR Newswire
- 虚拟化观察 第 004 期 — ZSvirt
- KVM 进化二十年:2026 Forum 趋势与运维实战指南 — CSDN
- Cloud Hypervisor PR #9094: postcopy for vhost-user backends
- Cloud Hypervisor PR #9183: virtio backend accepting device (GPU) memory
- VMware Removed Public VDDK Downloads — ModernOps
- ZSvirt 开源 FAQ(上) / (下)
- Protecting Chrome and Android users from compromised eMudhra intermediate CA certificates — Chrome Security
- CISA Known Exploited Vulnerabilities Catalog — CVE-2026-111497
- eMudhra to exit global SSL/TLS certificate business — eMudhra
《虚拟化观察》由 ZSvirt 社区志愿者编辑维护,双周刊,逢双周周末发布。内容力求准确,如有勘误请在社群内反馈。转载请注明出处。